
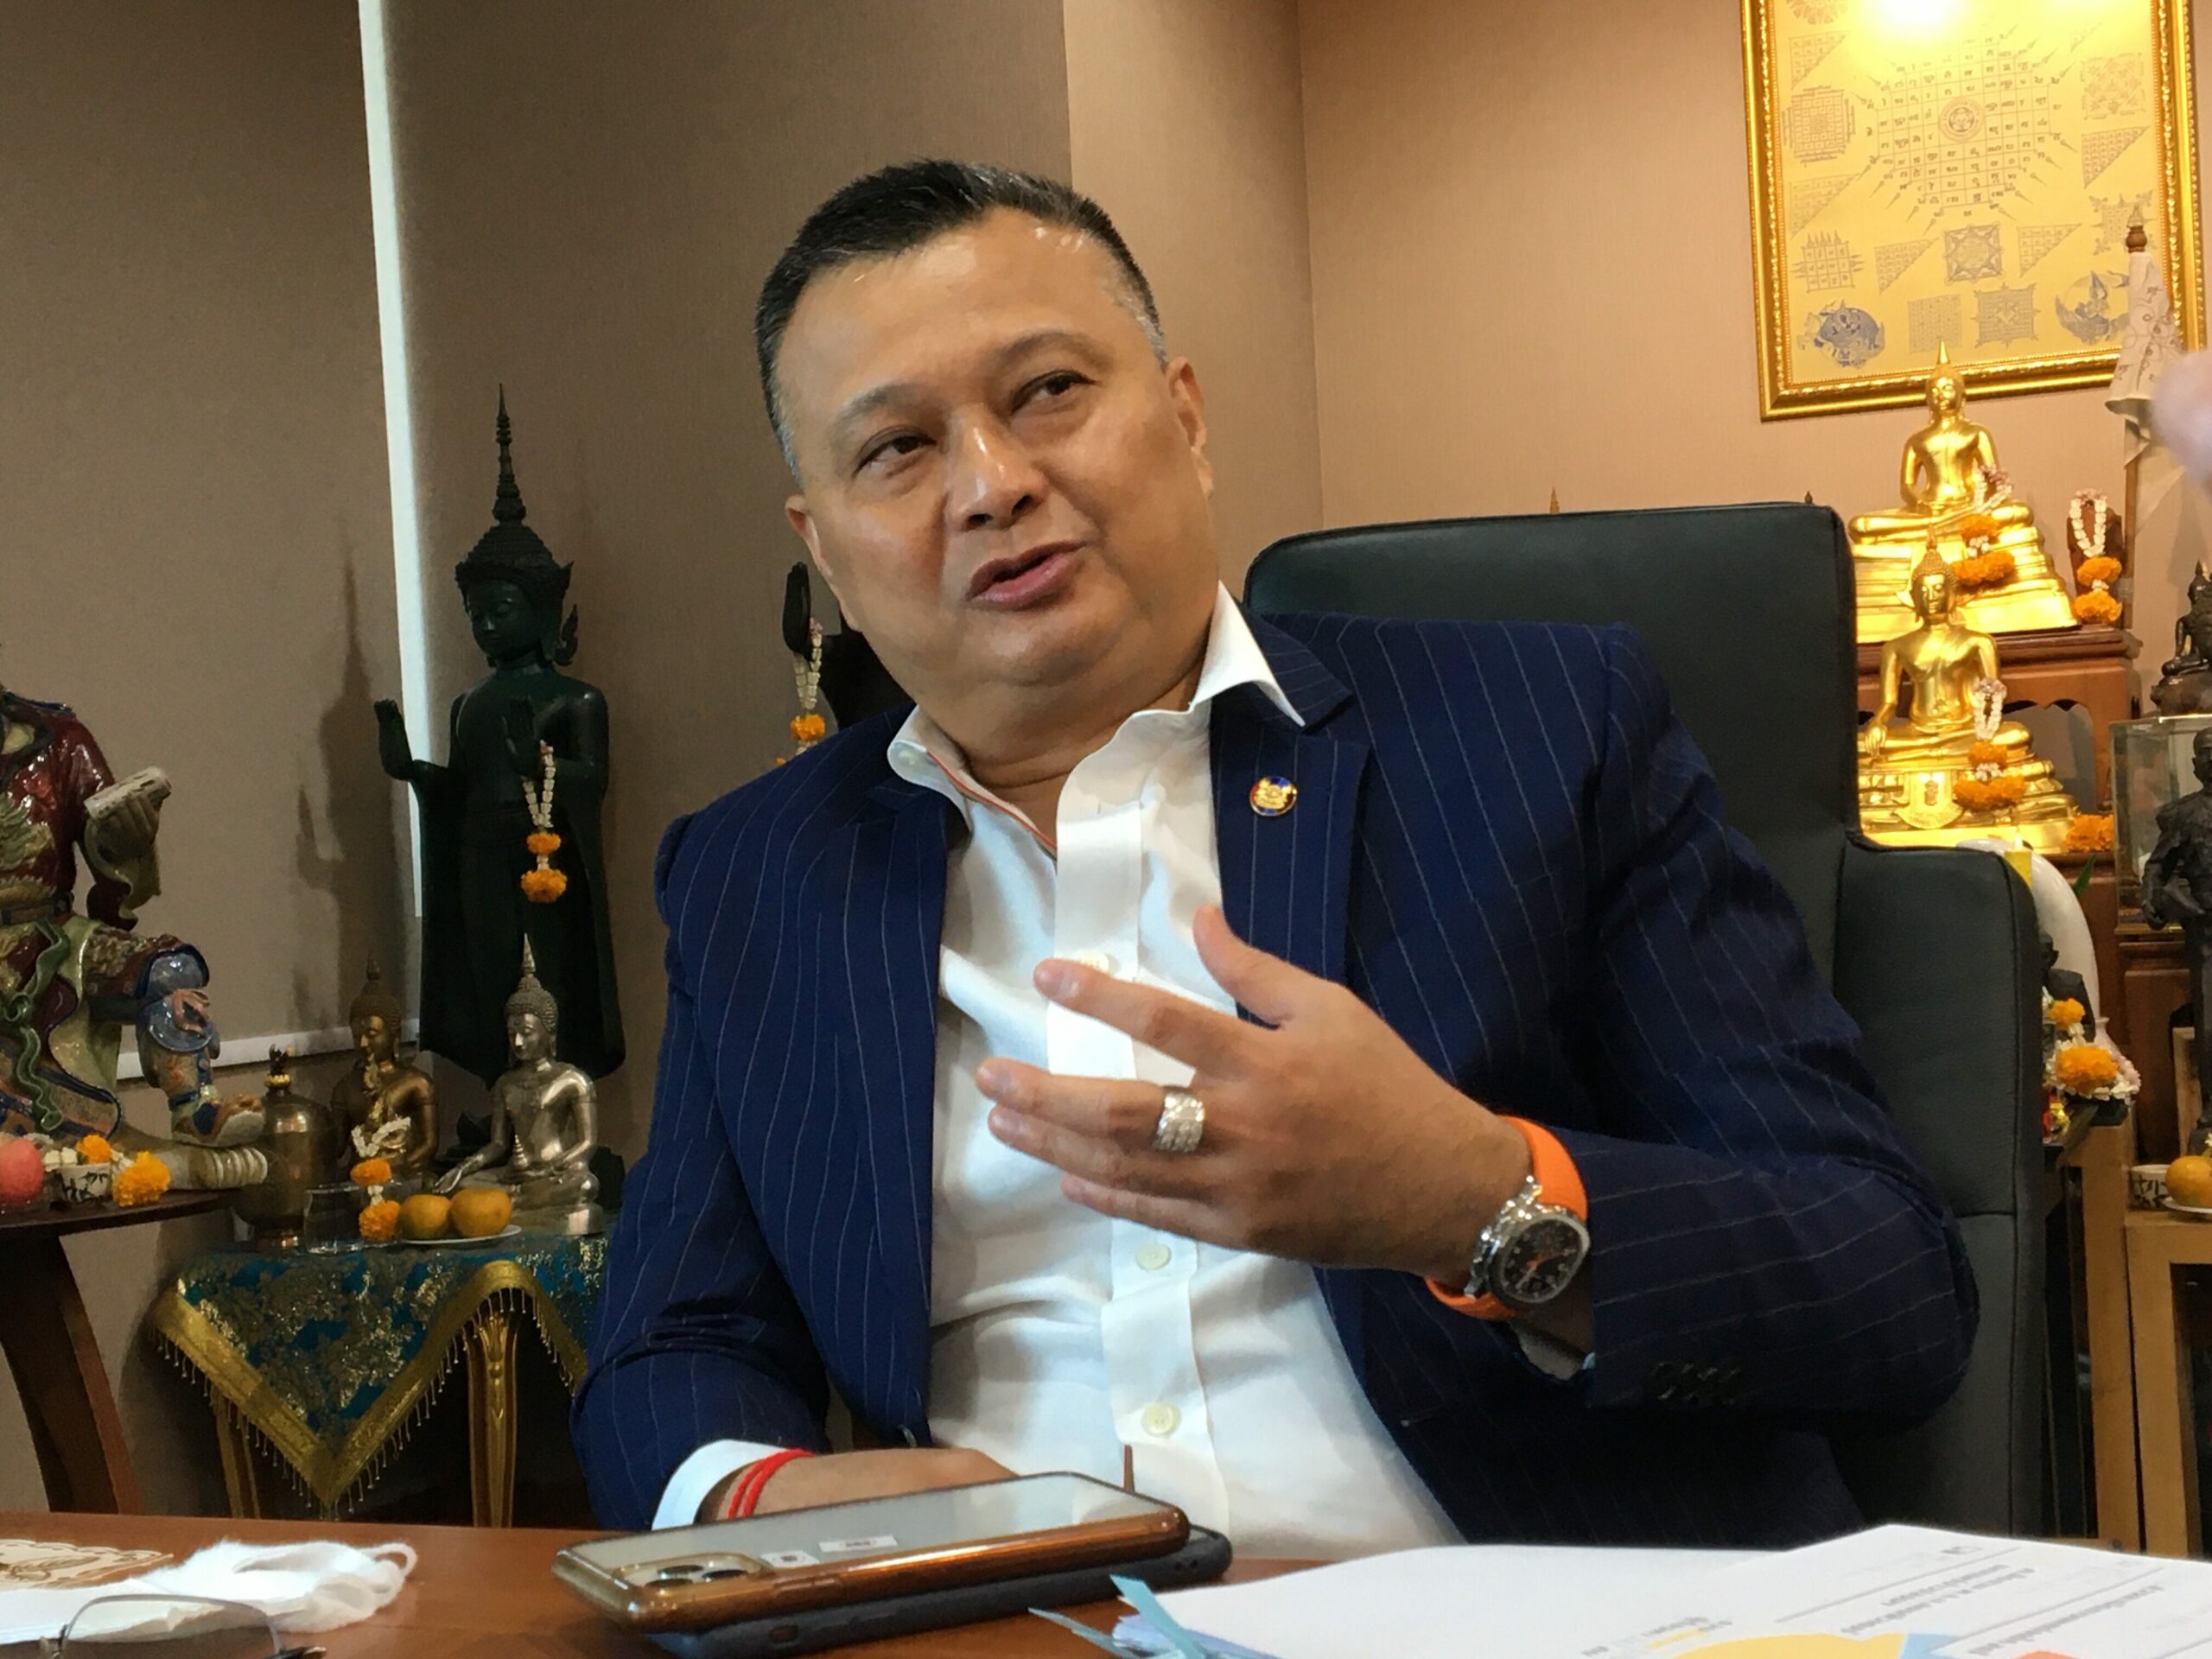
เมื่อวันที่ 7 กันยายน พล.ต.ท.กรไชย คล้ายคลึง ผู้บัญชาการตำรวจสืบสวนสอบสวนอาชญากรรมทางเทคโนโลยี(บช.สอท.) หรือ ตำรวจไซเบอร์ กล่าวถึงกรณีมีการแฮกข้อมูลของโรงพยาบาลในจังหวัดเพชรบูรณ์ จำนวน 16 ล้านคน ว่าสั่งการให้เจ้าหน้าที่เทคนิคไปตรวจสอบข้อมูลที่เว็บไซต์ดังกล่าวนำมาโพสต์แล้วพบว่า เป็นข้อมูลของแพทย์ในจังหวัดเพชรบูรณ์มีทั้งชื่อ นามสกุลหมายเลขบัตรประชาชนบัตรข้าราชการของโรงพยาบาลที่ประจำอยู่รวมทั้งข้อมูลส่วนตัวไม่พบข้อมูลของผู้ป่วยโควิด ตามที่กล่าวอ้างในเว็บไซต์
พล.ต.ท.กรไชย กล่าวว่าทั้งนี้ผู้ก่อเหตุอาจมีข้อมูลเก็บไว้อีก ยังไม่ได้นำมาเปิดเผย ส่วนแรงจูงใจในการก่อเหตุ ตรวจสอบแล้วยังไม่พบว่าผู้ก่อเหตุมีวัตถุประสงค์อย่างไร จะเป็นการโจรกรรรมข้อมูลเพื่อนำไปขายต่อให้กับมิจฉาชีพหรือต้องการเรียกค่าไถ่กับกระทรวงสาธารณสุข
ผบช.สอท.กล่าวว่าส่วนวิธีโจรกรรมข้อมูลนั้น ผู้ก่อเหตุอาจใช้วิธีเจาะเข้าระบบจากการส่งลิงค์เชิญชวนในลักษณะต่าง ๆ โดยพนักงาน หรือข้าราชการในโรงพยาบาลไม่ทราบหลงกดเข้าไป จึงทำให้ผู้ก่อเหตุเข้าถึงข้อมูลชั้นความลับได้ หรืออาจเกิดจากความประมาทของเจ้าหน้าที่ตั้งรหัส ที่คาดเดาได้ง่ายทำให้ผู้ก่อเหตุสุ่มกดจนเข้าสู่ระบบได้
จากการตรวจพบว่าผู้ก่อเหตุครั้งนี้ เป็นกลุ่มเดียวกับที่เคยก่อเหตุเจาะเข้าฐานข้อมูลของโรงพยาบาลแห่งหนึ่งในภาคตะวันออกเฉียงเหนือ และธนาคารกรุงไทยก่อนหน้านี้” พล.ต.ท.กรไชย