
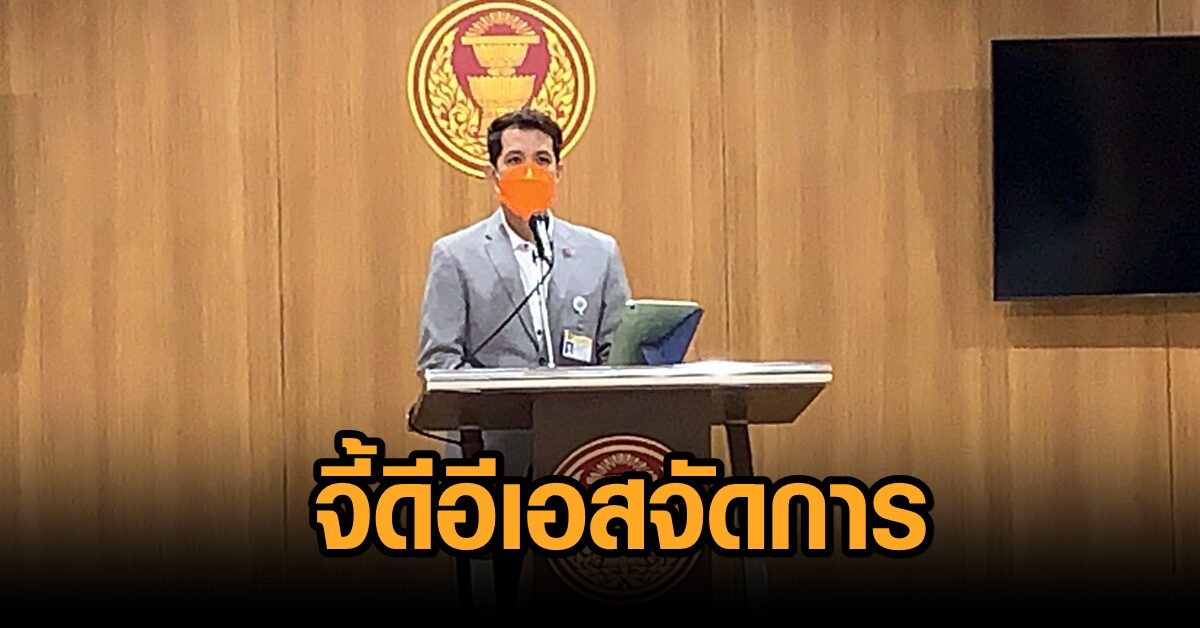
‘ก้าวไกล’ จี้ ก.ดิจิทัลฯ เร่งจัดการ หลังข้อมูลส่วนตัว ปชช.ถูกแฮก ซัด ‘ชัยวุฒิ’ ขยันทำงานเหมือนตอนใช้ พ.ร.บ.คอมพ์ไล่ฟ้อง ปชช. เหน็บไม่มั่นใจระหว่างแฮกเกอร์-รมต. ปชช.ต้องกลัวใครมากกว่า
เมื่อเวลา 10.35 น. วันที่ 8 กันยายน ที่รัฐสภา นายปกรณ์วุฒิ อุดมพิพัฒน์สกุล ส.ส.บัญชีรายชื่อ พรรคก้าวไกล (ก.ก.) และรองประธานคณะกรรมาธิการ (กมธ.) การสื่อสาร โทรคมนาคม และดิจิทัลเพื่อเศรษฐกิจและสังคม สภาผู้แทนราษฎร แถลงถึงกรณีที่มีข้อมูลสาธารณสุขรั่วไหลและถูกนำไปวางขายบนอินเตอร์เน็ตว่ารองปลัดสาธารณสุขได้ออกมาแถลงว่าข้อมูลที่รั่วไหลเป็นข้อมูลย่อยและไม่ใช่ข้อมูลลับ แต่ก็บอกว่าข้อมูลที่แฮกเกอร์ได้ไปเป็นข้อมูลส่วนของชื่อ นามสกุล เบอร์โทรศัพท์ และสิทธิในการรักษา เช่น ประกันสังคม บัตรทอง ประวัติคนนัดคนไข้ของแพทย์ ประวัติการแอดมิต
นายปกรณ์วุฒิกล่าวว่า การที่รองปลัดบอกว่าเป็นข้อมูลทั่วๆ ไป ไม่ใช่ข้อมูลลับ คิดว่าวิธีที่คิดเช่นนี้ไม่คำนึงถึงความปลอดภัยของข้อมูลประชาชนเลย เพราะข้อมูลเหล่านี้เป็นข้อมูลส่วนบุคคลของประชาชนที่มีความอ่อนไหว และเป็นข้อมูลที่มิจฉาชีพสามารถนำข้อมูลเหล่านี้ไปใช้ในทางที่เป็นอันตรายต่อเจ้าของข้อมูลได้อย่างมาก เรื่องนี้เป็นเรื่องที่ใหญ่มากๆ ที่ภาครัฐปล่อยให้มีข้อมูลที่สำคัญเช่นนี้หลุดรอดออกไปได้
- สธ.รับมือดีแฮกข้อมูล รพ.เพชรบูรณ์ ชื่อ เบอร์ เลข 13 หลัก แพทย์ เอาไปขายจริง ยัน จนท.ไม่เกี่ยว
- ‘อนุทิน’ เผย สธ.ถูกแฮก 2 จว. ชี้เป็นข้อมูลทั่วไป ไม่ใช่ความลับ
นายปกรณ์วุฒิกล่าวต่อว่า ในฐานะที่เป็น กมธ.วิสามัญพิจารณาร่างพระราชบัญญัติ (พ.ร.บ.) งบประมาณรายจ่ายประจำปีงบประมาณมา 2 ปี พบว่าหลายหน่วยงานของบด้านความปลอดภัยไซเบอร์มาเป็นจำนวนค่อนข้างสูง แต่ตอนนี้พิสูจน์แล้วว่างบประมาณเหล่านี้ถูกใช้อย่างมีประสิทธิภาพหรือไม่ และหน่วยงานต่างๆ เข้าใจความสำคัญของข้อมูลส่วนบุคคล รวมถึงอันตรายที่อาจจะเกิดขึ้นกับประชาชน
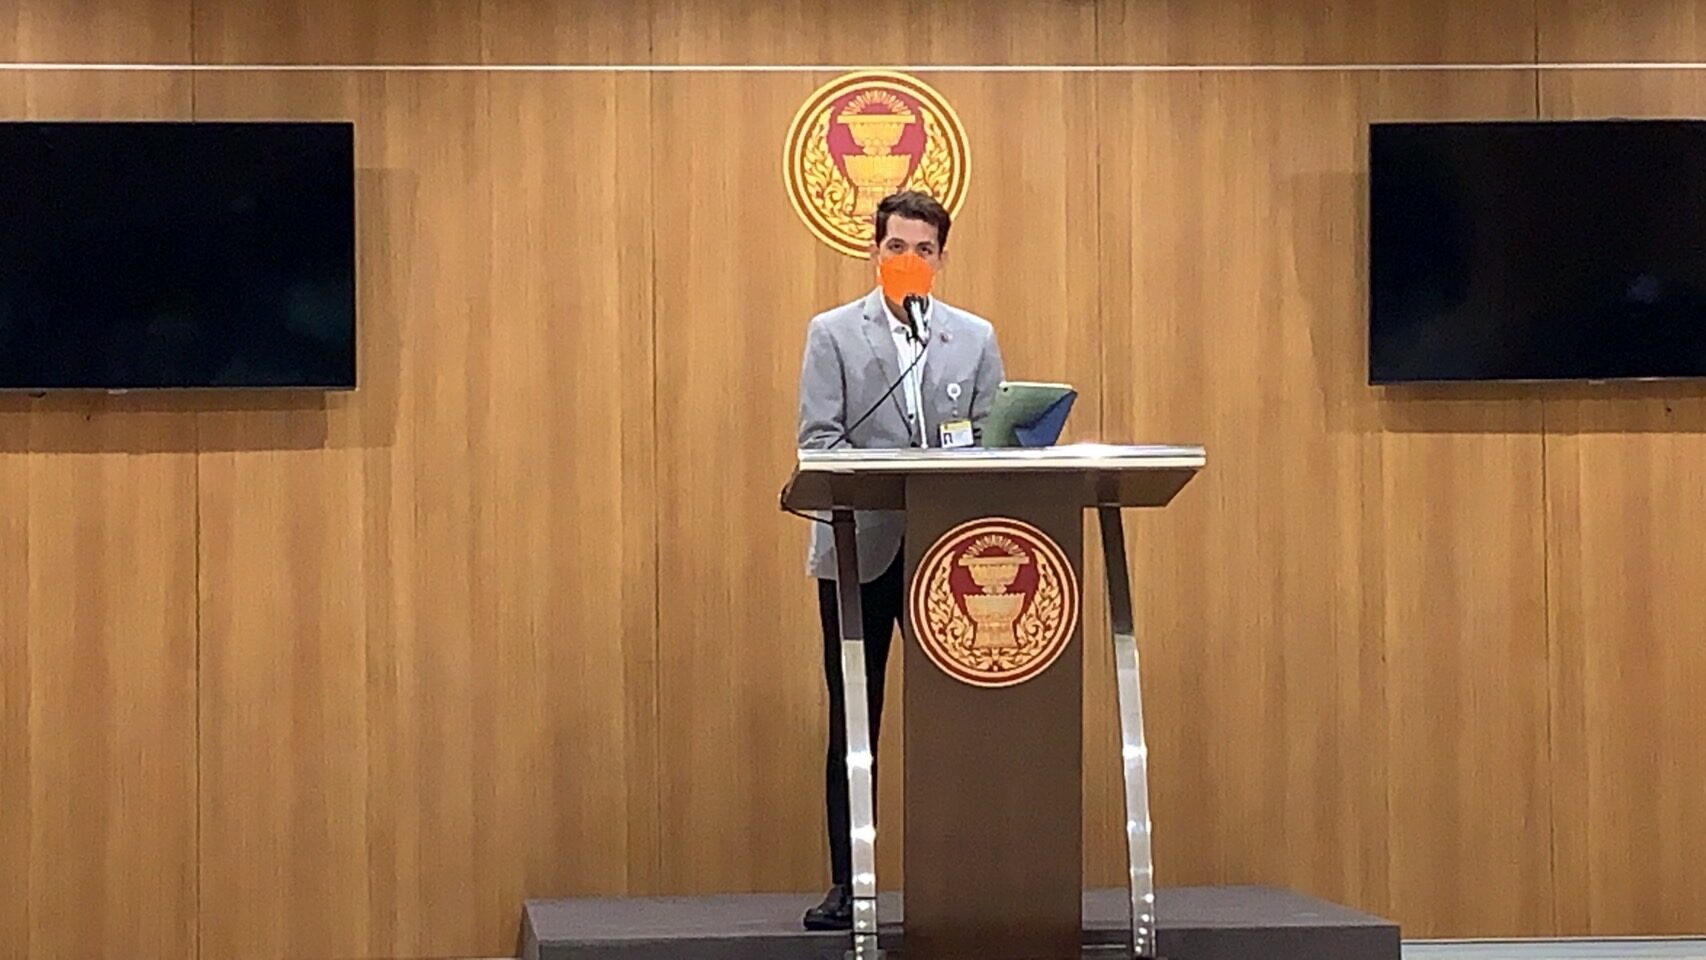
“หากข้อมูลเหล่านี้หลุดรอดออกไปมากแค่ไหนอย่างไร จนถึงตอนนี้มีการชี้แจงจากภาครัฐน้อยมาก อย่างมากแค่ออกมายอมรับว่าเกิดขึ้นจริง เหมือนในกรณีของกระทรวงสาธารณสุข แต่ยังไม่มีขั้นตอนในการแก้ไขปัญหาที่เกิดขึ้น และแผนในการคุ้มครองข้อมูลของประชาชนให้ปลอดภัยจากภัยคุกคามในระยะยาวอย่างไร
“ในส่วนของวิธีการเก็บข้อมูล ทุกวันนี้เอกชนหลายแห่งใช้วิธีการเก็บข้อมูลแบบ data masking คือต่อให้ข้อมูลรั่วไหลออกไป คนร้ายจะไม่สามารถล่วงรู้ได้ว่าข้อมูลจริงๆ เป็นอย่างไร ซึ่งวิธีการจัดเก็บข้อมูลของรัฐยังไม่คำนึงถึงการสร้างความปลอดภัยของข้อมูลอีกชั้นหนึ่ง และจากที่ได้อภิปรายไม่ไว้วางใจ ในประกาศกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอีเอส) มีการบังคับให้ผู้ให้บริการเก็บข้อมูลโดยระบุตัวตนของผู้ใช้อย่างชัดเจน ซึ่งจะเป็นการเพิ่มความเสี่ยงให้กับประชาชน เพราะหากเกิดเหตุการณ์เช่นนี้ซ้ำอีกจะทำให้คนร้ายได้ข้อมูลที่ระบุตัวตนอย่างชัดเจน” นายปกรณ์วุฒิกล่าว
นายปกรณ์วุฒิกล่าวอีกว่า ในส่วนของความรับผิดชอบของนายชัยวุฒิ ธนาคมานุสรณ์ รัฐมนตรีว่าการกระทรวงดีอีเอส เกี่ยวเนื่องกับพระราชบัญญัติ (พ.ร.บ.) คุ้มครองข้อมูลส่วนบุคคล ซึ่งจนถึงตอนนี้ยังไม่มีการตั้งคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล แต่ส่วนที่บังคับใช้ไปแล้วในมาตรา 4 ระบุว่าข้อมูลลักษณะนี้จะถูกยกเว้น ไม่ต้องใช้กับ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล แต่มีการระบุเอาไว้ว่าผู้ควบคุมข้อมูลส่วนบุคคลของหน่วยงานที่ได้รับการยกเว้นจะต้องจัดให้มีการรักษาความมั่นคงปลอดภัยของข้อมูลส่วนบุคคลให้เป็นไปตามมาตรฐาน และ พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ ซึ่งระบุไว้ว่ารัฐมนตรีว่าการกระทรวงดิจิทัลฯ โดยตำแหน่งจะนั่งเป็นประธานคณะกรรมการกำกับดูแลด้านความมั่นคงปลอดภัยไฟเบอร์
นายปกรณ์วุฒิกล่าวว่า ใน พ.ร.บ.ฉบับนี้ระบุชัดเจนทั้งหน้าที่ต่างๆ ของหน่วยงาน เช่น ต้องมีแผนการรับมือและบทกำหนดโทษ โดยเฉพาะข้อที่ระบุว่าหากหน่วยงานไม่รายงานเหตุภัยคุกคามโดยไม่มีเหตุอันสมควรจะต้องระวางโทษปรับไม่เกิน 2 แสนบาท จึงต้องตั้งคำถามไปถึงนายชัยวุฒิว่าจะดำเนินการเรื่องนี้อย่างไร เมื่อไรจะมีการแถลงข้อเท็จจริงเรื่องการหลุดรั่วของข้อมูลของประชาชน 30 ล้านคน รวมถึงมีปรากฏในสื่อโซเชียลด้วยว่า มีข้อมูลหน่วยงานความมั่นคงของไทยวางขายอยู่บนเว็บไซต์ต่างประเทศ และข้อมูลที่หลุดไปแล้วจะมีการแก้ปัญหาอย่างไร และจนถึงตอนนี้ได้ปฏิบัติตามขั้นตอน เช่น มีการแจ้งเจ้าของข้อมูลเพื่อให้เฝ้าระวังแล้วหรือไม่ เมื่อไรทางกระทรวงจะจัดการให้มีคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล รวมถึง พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคลที่ถูกเลื่อนออกไปจะได้รับการบังคับใช้เมื่อไร และจนถึงตอนนี้รัฐบาลได้ปฏิบัติตาม พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ไปแล้วอย่างไรบ้าง
“นายชัยวุฒิอ้างอยู่บ่อยครั้งว่ามีกฎหมายอยู่และตัวท่านมีหน้าที่ต้องบังคับใช้ ผมจึงขอเรียกร้องไปยังนายชัยวุฒิให้ขยันขันแข็งในการทำงานในกฎหมายเหล่านี้เหมือนตอนใช้ พ.ร.บ.คอมพ์ข่มขู่ไล่ฟ้องคนเห็นต่าง หรือเหมือนตอนที่ออกประกาศกระทรวงให้อำนาจตัวเองล้วงข้อมูลสอดแนมการใช้อินเตอร์เน็ตของประชาชน
“ขอเรียกร้องให้ท่านให้ความสำคัญกับกฎหมายที่ใช้เพื่อคุ้มครองความปลอดภัยของประชาชนให้เท่ากับที่ให้ความสำคัญกับกฎหมายที่ใช้เพื่อเอาผิดประชาชน เพราะการทำงานของท่านจนถึงทุกวันนี้ ผมไม่มั่นใจจริงๆ ว่าระหว่างแฮกเกอร์กับรัฐมนตรีประชาชนจะกลัวมากกว่ากัน” นายปกรณ์วุฒิกล่าว