
กองทัพบก-ตร. ยันกลาง กมธ.ทหาร ไม่เคยจัดซื้อสปายแวร์เพกาซัส สอดแนมประชาชน ซีกรัฐบาลชี้ไม่ผิด หากจนท.ใช้ในงานข่าวกรองป้องกันประเทศ ก่อนมีมติถามสถานทูตอิสราเอล วางกรอบสัญญาการใช้งานอย่างไร จ่อร้องขอยุติให้บริการ
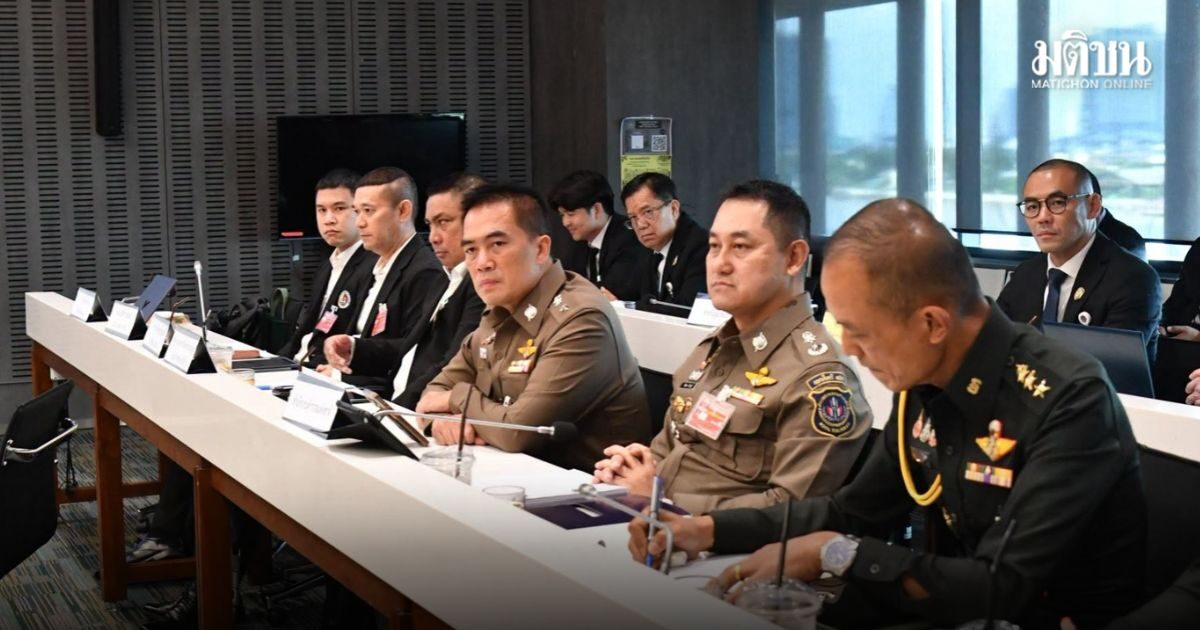
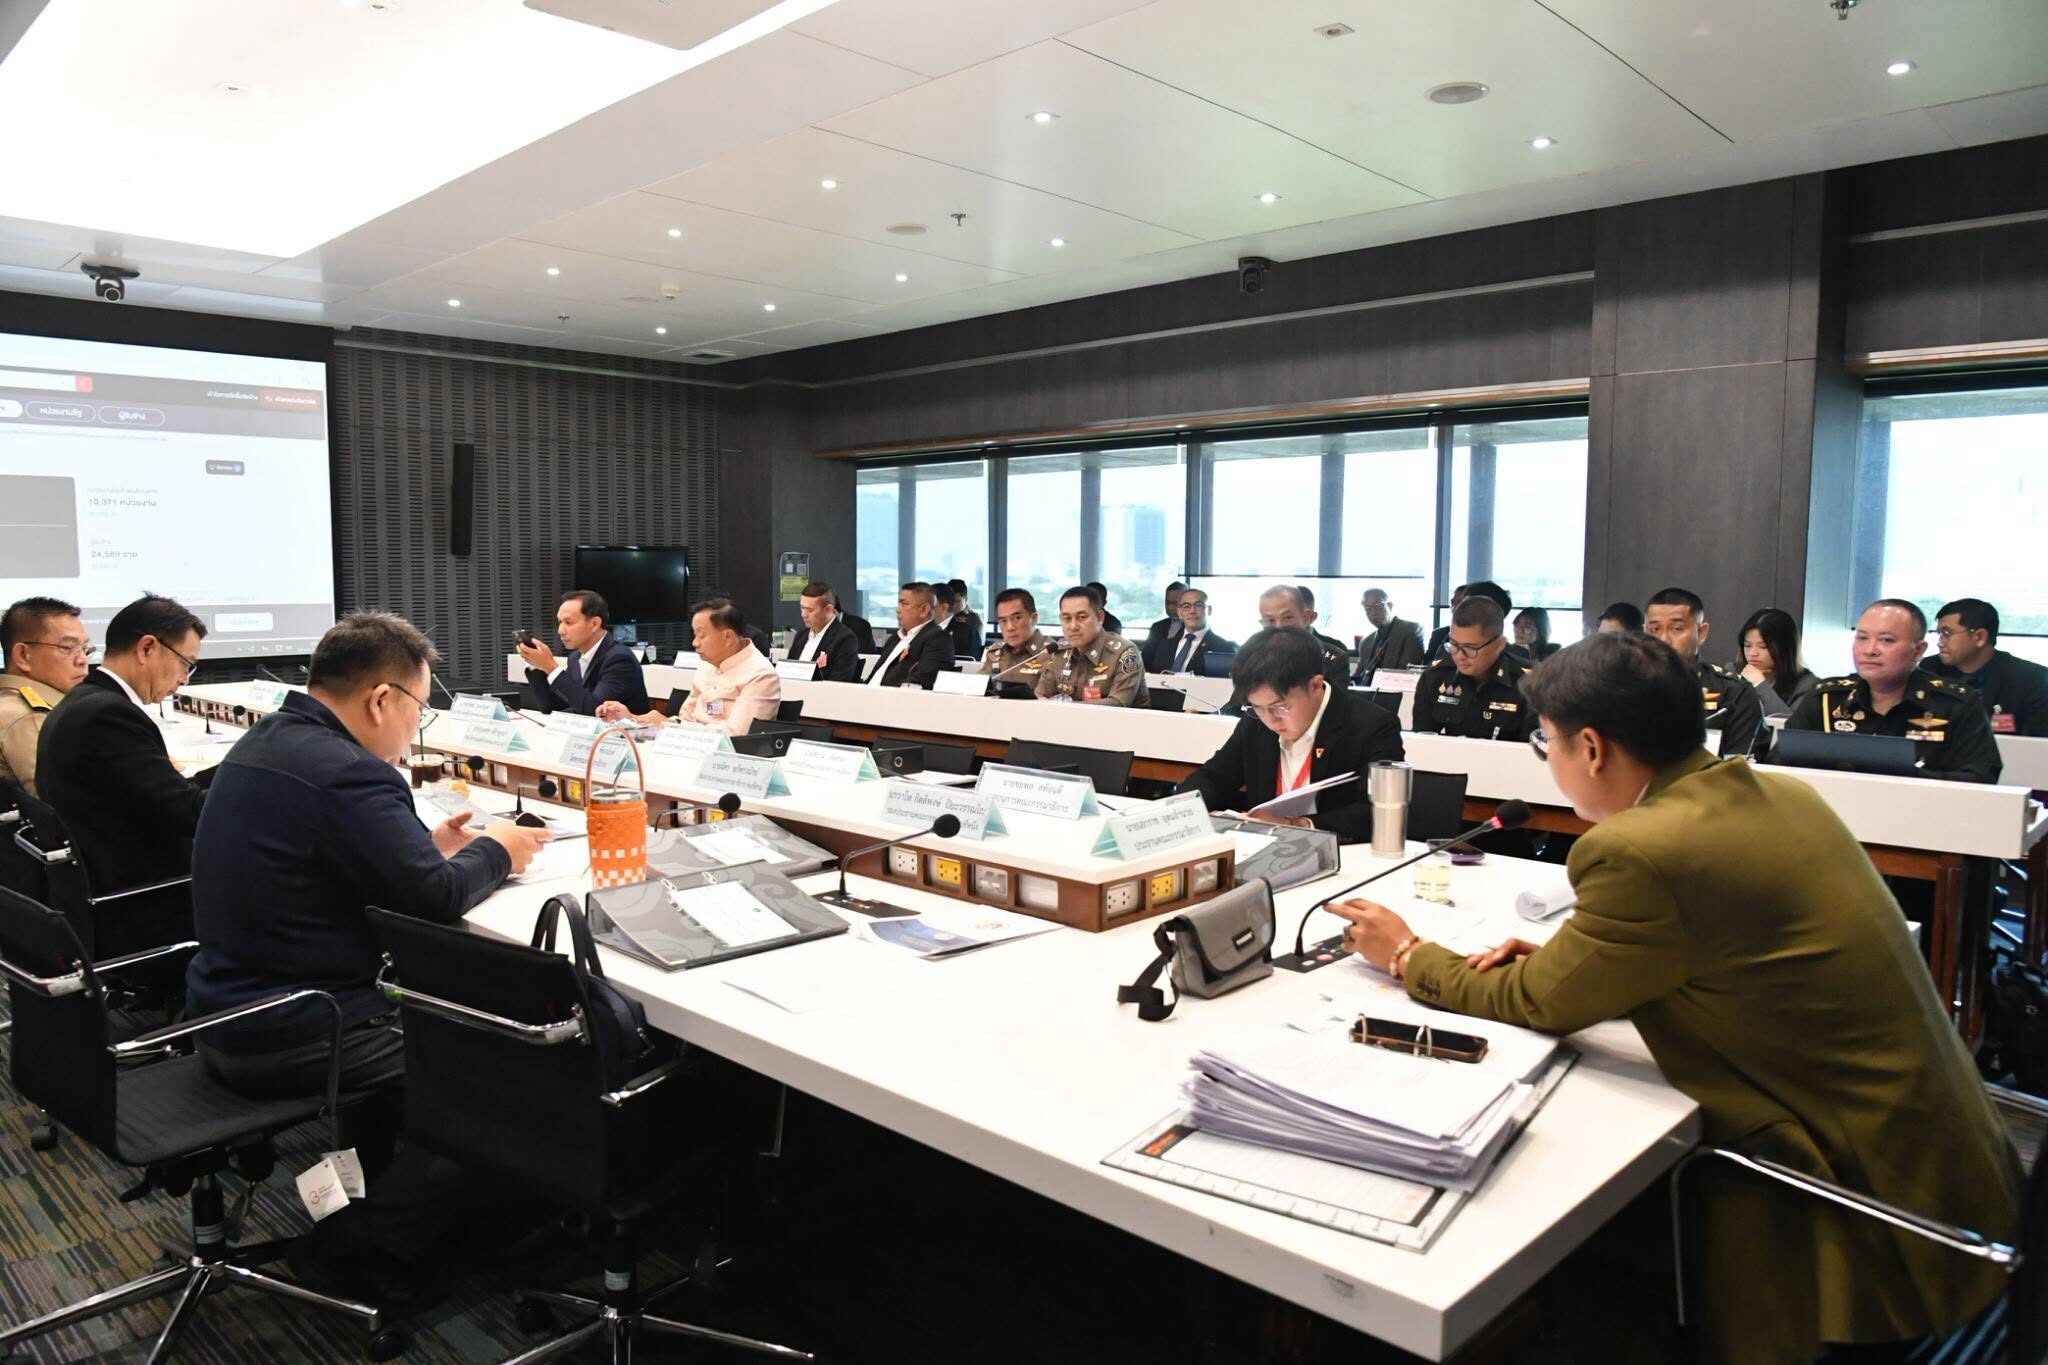
นายเอกราช อุดมอำนวย ส.ส.กรุงเทพฯ พรรคประชาชน ในฐานะประธานคณะกรรมาธิการการทหาร สภาผู้แทนราษฎร เปิดเผยการประชุม กมธ.ทหาร เมื่อวันที่ 19 พฤศจิกายนที่ผ่านมา มีการพิจารณาผลกระทบจากภัยคุกคามทางไซเบอร์ และมาตรการในการรักษาความปลอดภัยจากสปายแวร์ระดับสูงพิจารณา โดยมีหน่วยงานความมั่นคงชี้แจง ยืนยันว่าไม่มีการจัดหาสปายแวร์ หรือใช้เพกาซัส กับประชาชน
นายเอกราชระบุว่า วันนี้ที่ประชุมคณะกรรมาธิการการทหาร สภาผู้แทนราษฎร ได้พิจารณาผลกระทบจากภัยคุกคามทางไซเบอร์ และมาตรการในการรักษาความปลอดภัยจากสปายแวร์ระดับสูงพิจารณา โดยมีผู้แทนจากสำนักงานตำรวจแห่งชาติ กองอำนวยการรักษาความมั่นคงภายในราชอาณาจักร กองทัพบก กรรมการสิทธิมนุษยนชน และบริษัท แอปเปิ้ล เซาท์ เอเชีย (ประเทศไทย) จำกัด ไม่สามารถเข้าร่วมการประชุมได้ เนื่องจากติดภารกิจ แต่ได้นำส่งเอกสารนโยบายการแจ้งเตือนภัยคุกคามของ Apple และการป้องกันสปายแวร์รับจ้าง (Mercenary Spyware) มาให้แก่ที่ประชุม
กองทัพบกระบุว่าไม่ใช้และไม่เคยจัดซื้อซอฟต์แวร์ Pegasus และ Circle ซึ่งเป็นสปายแวร์ และศูนย์ไซเบอร์ไม่สามารถจัดหาเครื่องมือประเภท Mercenary spyware ได้ กองทัพบกตรวจสอบ IP และแพคเกจได้เมื่ออุปกรณ์เชื่อมต่อกับเครือข่ายของกองทัพ แต่การติดตามผู้ใช้ที่ไม่ปรากฏในระบบ ต้องอาศัยอุปกรณ์อื่นเพิ่มเติม ขีดความสามารถวิเคราะห์ยังไม่ครอบคลุมและพึ่งพาผู้เชี่ยวชาญ ขณะที่การระบุที่มาของไฟล์หรือเหตุการณ์จากไฟร์วอลล์ทำได้ยาก กองทัพบกระบุว่ากองทัพบกดำเนินงานตามพระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ.2562 และประสานงานกับสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติใช้ระบบ SIEM ไฟร์วอลล์ IDS/IPS และระบบตรวจจับมัลแวร์ โดยระบุว่าภัยที่พบส่วนใหญ่เป็นมัลแวร์ทั่วไป ไม่พบการใช้หรือจัดหาเมอร์เซนารีสปายแวร์ เช่น Pegasus
ส่วนทาง กอ.รมน.ระบุว่าไม่พบข้อมูลการจัดหาซอฟต์แวร์ดังกล่าว และไม่สามารถยืนยันรายการงบประมาณบางรายการได้ เพราะไม่ได้ผ่านหน่วยงานที่ผู้แทนรับผิดชอบ
สำนักงานตำรวจแห่งชาติยืนยันว่าไม่มี Pegasus และไม่มีสปายแวร์ไว้ใช้งาน โดยผู้แทนระบุว่า กองบัญชาการตำรวจปราบปรามยาเสพติดไม่มีสปายแวร์ และโครงการซอฟต์แวร์ด้านข่าวกรองในช่วง 5 ปีที่ผ่านมาไม่ใช่สปายแวร์หรือระบบที่ใกล้เคียง โดยทางผู้แทนจาก ตร.ชี้แจงว่า ใช้การซักถาม เบาะแส คำให้การ และข้อมูลจากอุปกรณ์ที่ผู้ต้องหายินยอมปลดล็อกหรือให้ข้อมูล รวมถึงใช้เครื่องเอกซเรย์และเครื่องเอกซเรย์แบบมือถือ โดยไม่มีการแฮ็กรหัสผ่าน ส่วนชุดค้นหาตำแหน่งโทรศัพท์ประสานผู้ให้บริการเพื่อระบุตำแหน่งเสาสัญญาณและพื้นที่โดยประมาณ ไม่ได้เข้าถึงข้อมูลส่วนบุคคลโดยตรง แต่ยังขาดรายละเอียดทางเทคนิค ความแม่นยำ การเก็บรักษาข้อมูล และหลักเกณฑ์อนุมัติ
โดยทางคณะเลขานุการและที่ปรึกษาคณะกรรมาธิการตั้งข้อสังเกตถึงข้อมูลที่ทางหน่วยงาน NGOเปิดเผยออกมาถึงโครงการบำรุงรักษาหรือปรับปรุงชุดค้นหาตำแหน่งโทรศัพท์หลายสิบโครงการ โดยรายการล่าสุดที่พบเป็นปี 2566 มูลค่าเกือบ 11 ล้านบาท อยู่ภายใต้กองบังคับการข่าวกรองยาเสพติด อีกชุดข้อมูลพบ 9 โครงการบำรุงรักษาระหว่างปี 2558-2563 และ 10 โครงการที่เกี่ยวข้องกับชุดค้นหาตำแหน่งโทรศัพท์ ทั้งยังมีข้อมูลใน act.ai ที่อาจบ่งชี้การใช้งานในปี 2566 ซึ่งต้องตรวจสอบความหมายและสถานะการใช้จริง
กสม.รับเรื่องร้องเรียนเกี่ยวกับการแจ้งเตือนจาก Apple ในช่วงปี 2563-2564 ว่าโทรศัพท์อาจถูกเจาะระบบ และศึกษารายงานของ Citizen Lab ข้อมูลจากหน่วยงานต่างๆ หนังสือชี้แจงจาก Apple และรายงานของ NSO Group ทาง Citizen Lab ประเมินว่าในปี 2564 มีความเป็นไปได้สูงที่หน่วยงานภายในประเทศใช้ Pegasus กับนักกิจกรรมทางการเมืองและนักวิชาการ ส่วนรายงานของ NSO Group ระบุว่ามีหน่วยงานจากประมาณ 40 ประเทศซื้อ Pegasus ในปี 2564 และ 31 ประเทศในปี 2566 โดยไม่ระบุชื่อประเทศ
โดยทาง กสม.เห็นว่ามีความเป็นไปได้สูงว่าการกระทำดังกล่าวละเมิดสิทธิมนุษยชน และเสนอให้ตรวจสอบว่ามีการใช้สปายแวร์หรือไม่ พร้อมจัดให้มีกฎหมายหรือระเบียบควบคุมการใช้ กสม. ส่งเรื่องให้คณะรัฐมนตรีตั้งแต่เดือนเมษายน 2567 และยังไม่ทราบว่าคณะรัฐมนตรีดำเนินการอย่างไรต่อมติ กสม.
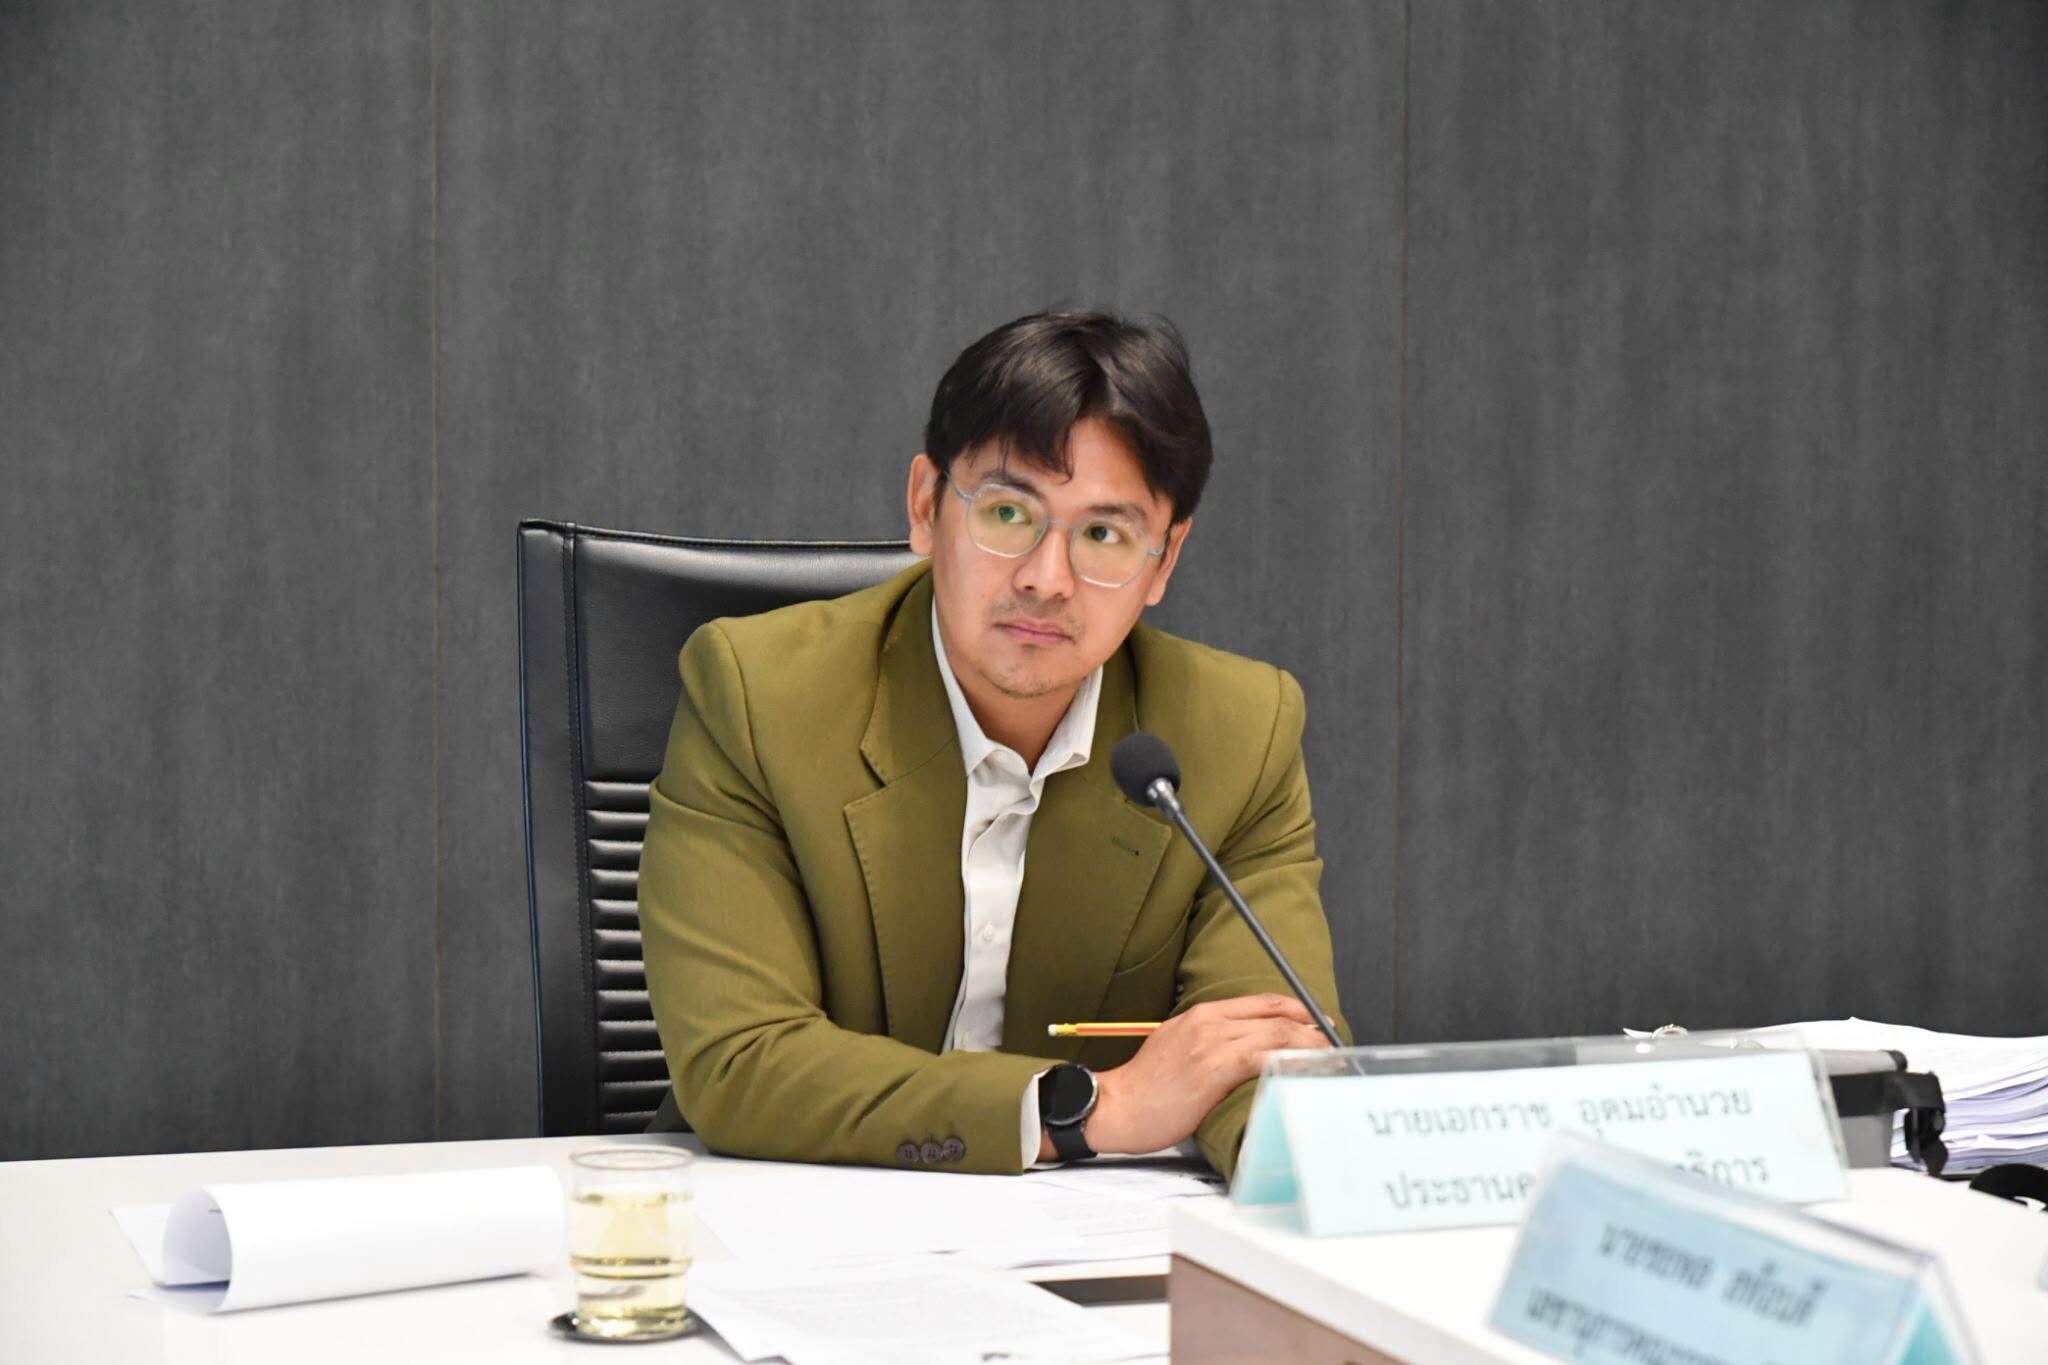
ซึ่งคณะกรรมาธิการจากฝ่ายรัฐบาลและที่ปรึกษาให้ความเห็นว่าการใช้ประโยชน์จากใช้งานสปายแวร์ไม่ใช่เรื่องผิดหากนำมาใช้ในงานข่าวกรองเพื่อการป้องกันประเทศจริงๆ เว้นแต่ใช้งานในลักษณะละเมิดสิทธิมนุษยชนในการติดตามบุคคล อีกทั้งการกระทำดังกล่าวนั้นอยู่ในกรอบอำนาจของหน่วยงานความมั่นคงของรัฐ และเป็นผู้ถูกกล่าวหาในกรณีนี้เอง กลับนิ่งเฉยไม่ตรวจสอบหรือแก้ไขปัญหานี้เลย ซึ่งเข้าข่ายในการต่อการละเว้นในการปฏิบัติหน้าที่
โดยคณะกรรมาธิการมีมติทำหนังสือถึง กอ.รมน.ให้ตรวจสอบกรณีการแจ้งเตือนจาก Apple ตามหน้าที่ที่อ้างถึงในมาตรา 7(1) แห่งพระราชบัญญัติการรักษาความมั่นคงภายในราชอาณาจักร พ.ศ.2551 และรายงานผลต่อคณะรัฐมนตรีกับคณะกรรมาธิการ รวมถึงทำหนังสือสอบถามนายกรัฐมนตรี ในฐานะ ผอ.รมน. ว่าคณะรัฐมนตรีดำเนินการตามมติ กสม.อย่างไร ตลอดจนสอบถามกรมบัญชีกลางและสำนักงบประมาณเรื่องงบประมาณจัดซื้อ รวมทั้งสอบถามสถานเอกอัครราชทูตอิสราเอลและหน่วยงานควบคุมการส่งออกยุทโธปกรณ์ของอิสราเอล (DECA) ถึงหน่วยงานผู้ซื้อและเงื่อนไขการใช้ Pegasus ว่าสัญญาวางกรอบไว้เป็นอย่างไร อนุญาตให้มีการใช้งานเพื่อคุกคามประชาชนและละเมิดสิทธิมนุษยชนได้หรือไม่ ถ้าไม่จะมีการร้องขอให้ผ่านไปทางทางสถานทูตอิสราเอล ให้ยุติการบริการซอฟแวร์ดังกล่าว