
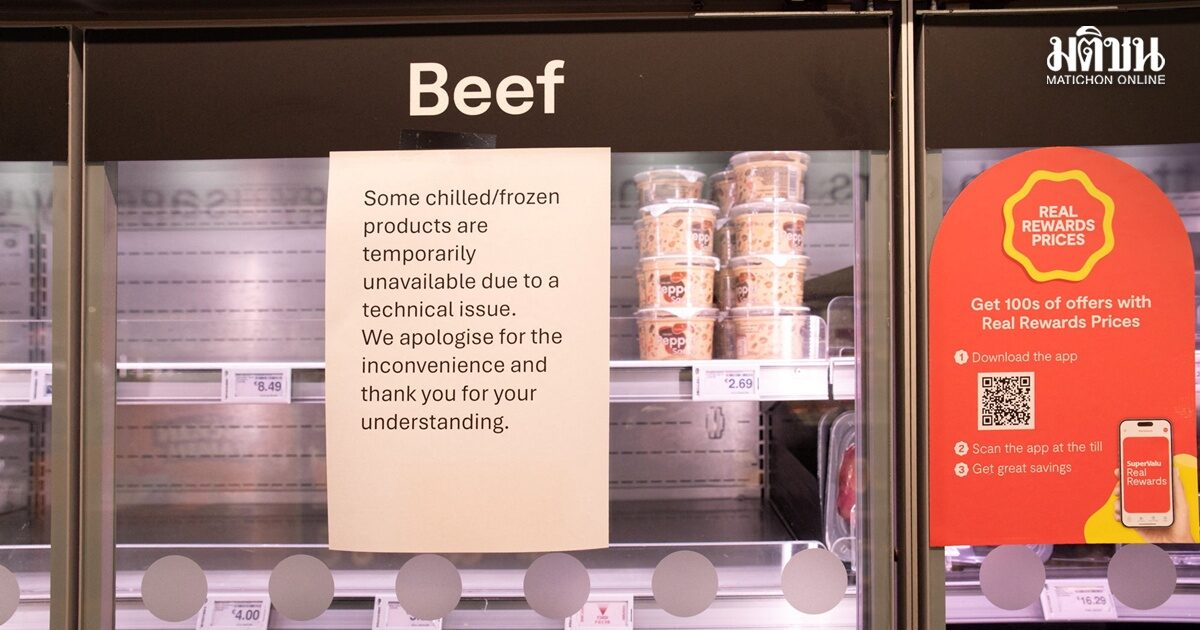
ซุปเปอร์มาร์เก็ตในยุโรปเร่งแก้ไขช่องโหว่ด้านความปลอดภัย หลังตู้แช่ทั่วภูมิภาคถูกแฮก
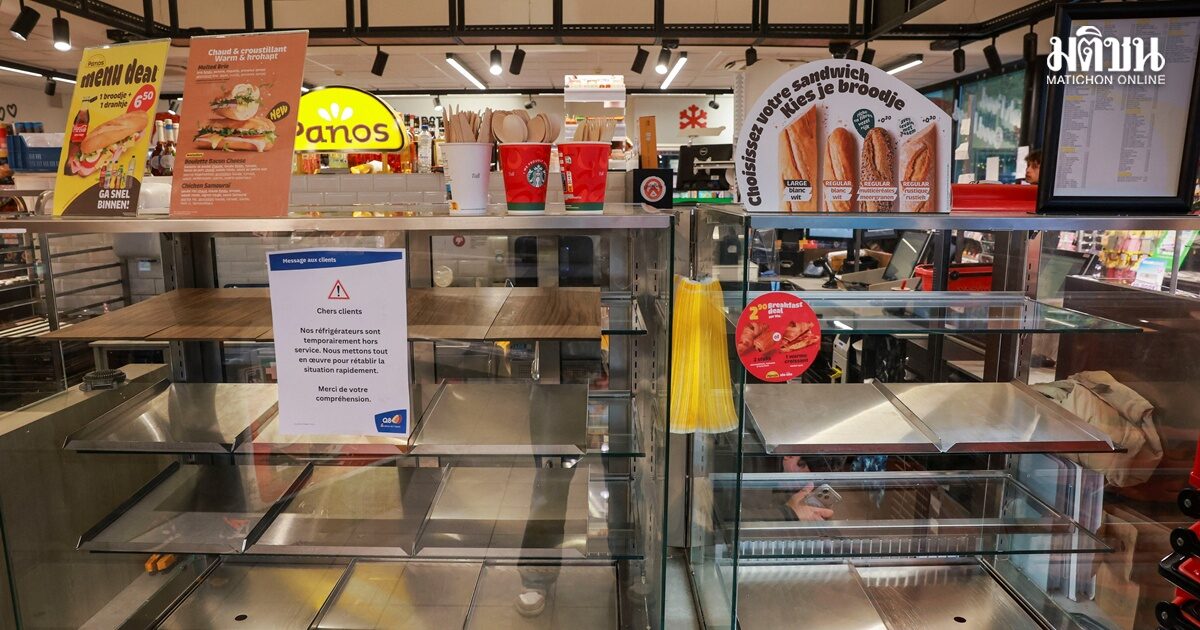
สำนักข่าวรอยเตอร์ รายงานเมื่อวันที่ 4 พฤศจิกายนว่า ซุปเปอร์มาร์เก็ตหลายแห่งในยุโรปตกเป็นเป้าหมายของการโจมตีทางไซเบอร์ระลอกที่ 2 ซึ่งส่งผลให้อุณหภูมิในตู้แช่เย็นและตู้แช่แข็งสูงขึ้น ทำให้บรรดาห้างร้านต่างเร่งดำเนินการอัพเกรดระบบ เมื่อวันที่ 3 พฤศจิกายนที่ผ่านมา เพื่อป้องกันการถูกแฮกซ้ำอีก
ข่าวระบุว่า ร้านค้าใน 8 ประเทศยุโรป จำเป็นต้องทิ้งอาหารจำนวนมหาศาล หลังจากแฮกเกอร์ เข้ามาเจาะระบบทำความเย็นของร้าน เมื่อวันที่ 2 พฤศจิกายนที่ผ่านมา ซึ่งเป็นการโจมตีรูปแบบเดียวกับที่เคยเกิดขึ้นกับซุปเปอร์มาร์เก็ตหลายสิบแห่งในฝรั่งเศส เมื่อ 3 สัปดาห์ก่อน
โดยที่ประเทศสวีเดน เครือซุปเปอร์มาร์เก็ต “Coop” ระบุว่า กำลังเปลี่ยนระบบไปใช้เครือข่าย 5G และโมเด็มรุ่นใหม่แทนการเชื่อมต่อผ่าน 4G ซึ่งเป็นกระบวนการที่เริ่มดำเนินการมาตั้งแต่เหตุการณ์เกิดขึ้นที่ฝรั่งเศสแล้ว ขณะที่ร้านค้าทั้ง 7 แห่งที่ได้รับผลกระทบ กลับมาเปิดให้บริการได้ตามปกติแล้ว แต่ระบบทำความเย็นทั้งหมดถูกตัดขาดจากการเชื่อมต่ออินเตอร์เน็ต และว่า ทางร้านกำลังตรวจสอบสถานะของเครือข่ายร้านค้าทั้งหมดอย่างละเอียดถี่ถ้วน เพื่อดูว่า มีความเสี่ยงหรือช่องโหว่ใดๆ หลงเหลืออยู่ในเครือข่ายหรือไม่
ด้านบริษัท Danfoss ผู้ให้บริการซอฟต์แวร์ของตู้แช่เหล่านี้ ที่ระบบของบริษัทตกเป็นเป้าหมายอีกครั้ง ระบุว่า ได้ติดต่อประสานงานอย่างใกล้ชิดกับลูกค้าตลอด 3 สัปดาห์ที่ผ่านมาเพื่อช่วยจัดการสถานการณ์ พร้อมทั้งแนะนำว่าไม่ควรให้ระบบต่างๆ สามารถเข้าถึงได้โดยตรงผ่านทางอินเตอร์เน็ต
แฟรงก์ โกรเนเวเกน ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ จากบริษัท Deloitte ในกรุงเฮก ประเทศเนเธอร์แลนด์ กล่าวว่า “ผู้ค้าปลีกจำเป็นต้องลงมือทำทันที โดยต้องตรวจสอบว่า อุปกรณ์ควบคุมตู้แช่เย็นของตน มีความเสี่ยงหรือไม่ มีการเชื่อมต่ออินเตอร์เน็ตอยู่หรือไม่ รวมถึงต้องตรวจสอบให้แน่ใจว่า ได้ติดตั้งการอัพเดตความปลอดภัยล่าสุด และยังได้รับการสนับสนุนจากผู้ผลิต หากไม่แน่ใจ ก็ควรตัดการเชื่อมต่ออุปกรณ์เหล่านั้นออกจากอินเตอร์เน็ตสาธารณะโดยทันที”
ทั้งนี้ ICA เครือร้านขายของชำในสวีเดนระบุว่า ร้านค้าทั้ง 23 แห่งที่ตกเป็นเป้าหมายในการโจมตีทางไซเบอร์เมื่อวันจันทร์ที่ผ่านมานั้น ใช้อุปกรณ์ที่เชื่อมต่ออยู่นอกเหนือเครือข่ายร้านค้าที่บริหารจัดการโดยส่วนกลางของบริษัท คริสเตียน โอโลฟส์สัน เจ้าของร้าน ICA กล่าวว่าเขารู้สึกหงุดหงิดมากยิ่งขึ้นเกี่ยวกับการโจมตีทางไซเบอร์ครั้งนี้ เนื่องจากเขากำลังอยู่ในระหว่างการเปลี่ยนระบบรักษาความปลอดภัยที่ร้านค้าของเขาในเมืองโทเมลียาและสโจโบ ประเทศสวีเดน เมื่อร้านถูกแฮ็ก
โฆษกตำรวจสวีเดนกล่าวว่า มีการแจ้งความประมาณ 10 คดีตั้งแต่วันจันทร์ และคาดว่าจะมีการแจ้งความเพิ่มขึ้นอีก
เอเดกา ผู้ประกอบการซูเปอร์มาร์เก็ตของเยอรมนี ซึ่งตู้เย็นที่ร้านค้าในเมืองไรส์บาค ประเทศเยอรมนี ถูกแฮก กล่าวกับรอยเตอร์ว่า ไม่มีระบบทำความเย็นที่เป็นมาตรฐานเดียวกันทั่วทั้งเครือข่ายร้านค้าที่ดำเนินการโดยผู้ค้าปลีกอิสระ
คาร์ฟูร์ ซึ่งมีร้านค้าแฟรนไชส์ 80 แห่งในฝรั่งเศสถูกแฮ็กเมื่อสามสัปดาห์ก่อน ก็ประสบกับการโจมตีทางไซเบอร์แบบเดียวกันอีกครั้งที่ร้านค้า 15 แห่งในเบลเยียมเมื่อวันจันทร์
หน่วยงานด้านความปลอดภัยทางไซเบอร์ของสหภาพยุโรป ENISA กล่าวว่า ลักษณะการโจมตีทางไซเบอร์ขนาดใหญ่ที่มุ่งเป้าไปที่ธุรกิจค้าปลีกในหลายประเทศสมาชิก “เน้นย้ำถึงความสำคัญของความร่วมมือในยุโรป การแบ่งปันข้อมูลอย่างรวดเร็ว และการตอบสนองต่อเหตุการณ์ทางไซเบอร์อย่างเป็นระบบ”
ที่สหราชอาณาจักร แฮกเกอร์พยายามโจมตีบริษัทแปรรูปเนื้อสัตว์ขนาดเล็ก แต่ผลกระทบนั้นน้อยมาก นายริชาร์ด ฮอร์น ประธานเจ้าหน้าที่บริหารของศูนย์ความปลอดภัยทางไซเบอร์แห่งชาติ (NCSC) กล่าว
โดยNCSC กำลังทำงานร่วมกับองค์กรต่างๆ เพื่อค้นหาช่องโหว่และปิดช่องโหว่เหล่านั้นก่อนที่จะมีใครมาใช้ประโยชน์ ฮอร์นกล่าว “แน่นอนว่าเรากำลังเฝ้าระวังอย่างเข้มงวด”
ฮอร์นกล่าว การโจมตีตู้เย็นในซูเปอร์มาร์เก็ตเป็นเพียงสัญญาณเริ่มต้นของสิ่งที่คาดว่าจะเกิดขึ้นบ่อยขึ้นเรื่อยๆ เนื่องจากเทคโนโลยีเก่าๆ ไม่สามารถตามทันแฮกเกอร์ได้