
‘ปังปอนด์’ นักศึกษา มข. เปิดใจ ทุ่มเท 1 เดือน หาช่องโหว่ NASA ส่งรายงานเกือบ 10 รอบ จนพบประเภท XSS ดีใจได้รับคำขอบคุณ
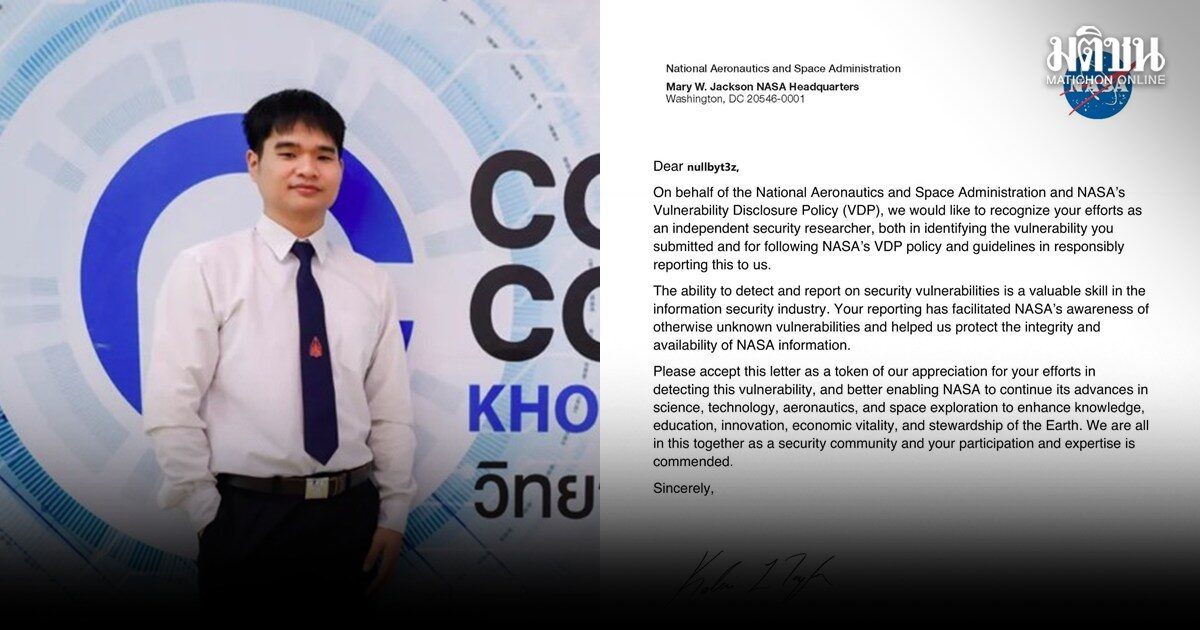
จากกรณีวิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น (มข.) เปิดเผยเรื่องราวของ นายธนพนธ์ บุตรศรีชา ภายใต้นามแฝง (nullbyt3z) นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ มข. ตรวจพบช่องโหว่ประเภท XSS ที่เปิดโอกาสให้ผู้โจมตีสามารถแทรกโค้ดสคริปต์ซึ่งเป็นอันตรายเข้าไปในหน้าเว็บเพจ และได้รายงานผ่านช่องทางทีมความมั่นคงปลอดภัยของ NASA ก่อนที่ NASA จะออกหนังสือขอบคุณลงวันที่ 5 พฤศจิกายน 2569 ยกย่องการมีส่วนช่วยปกป้องความถูกต้องสมบูรณ์และความพร้อมใช้งานของข้อมูลของหน่วยงานนั้น
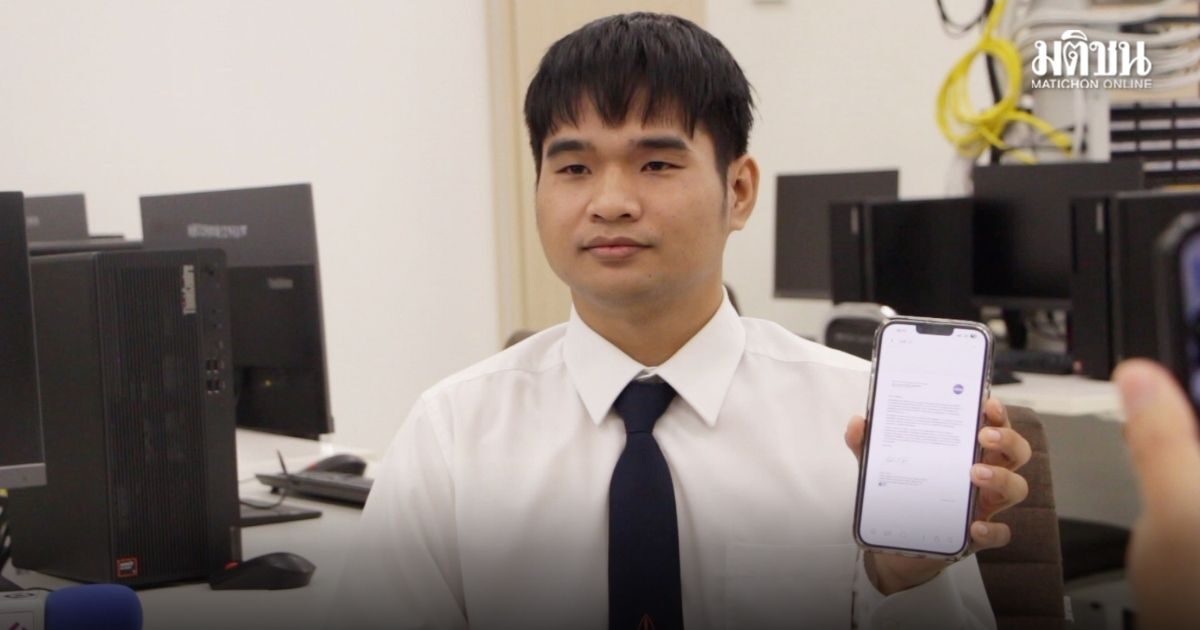
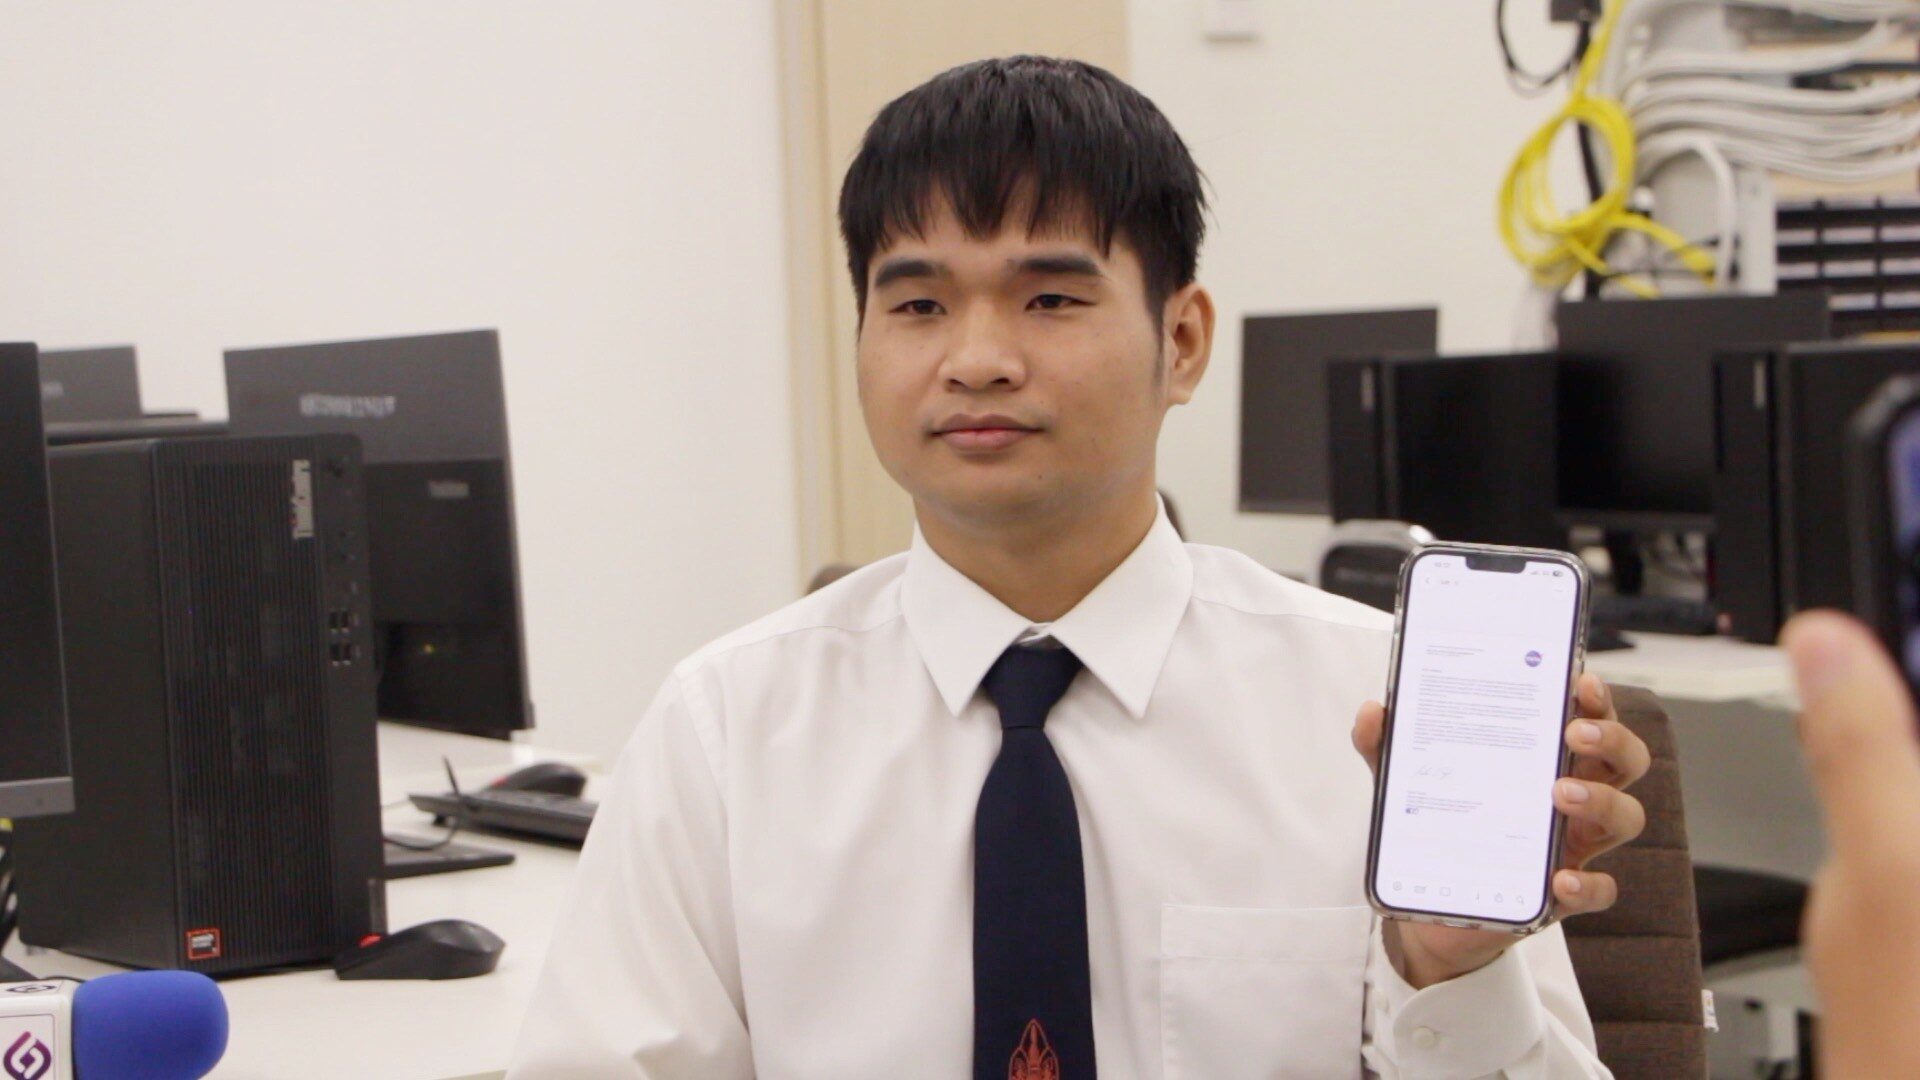
เมื่อวันที่ 11 พฤศจิกายน นายธนพนธ์ บุตรศรีชา หรือปังปอนด์ อายุ 25 ปี นักศึกษาชั้นปีที่ 1 หลักสูตรความมั่นคงปลอดภัยไซเบอร์ วิทยาลัยการคอมพิวเตอร์ มหาวิทยาลัยขอนแก่น นำหนังสือขอบคุณที่ได้รับจากองค์การบริหารการบินและอวกาศแห่งชาติสหรัฐอเมริกา หรือ NASA ที่ส่งมาแสดงความขอบคุณผ่านทางอีเมล์อย่างเป็นทางการ เมื่อวันที่ 5 พ.ย.ที่ผ่านมา ภายหลังจากนายธรพนธ์เข้าร่วมโครงการการตรวจค้นหาและรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในระบบสารสนเทศของ NASA ภายใต้นโยบายการเปิดเผยช่องโหว่ Vulnerability Disclosure Policy หรือ VDP โดยใช้ชื่อผู้รายงานว่า nullbyt3z
อ่านข่าว
ซึ่งนายธนพนธ์ได้ส่งรายงานผ่านช่องทางด้านความมั่นคงปลอดภัยของ NASA ตามแนวทางการเปิดเผยช่องโหว่อย่างรับผิดชอบ หรือ Responsible Disclosure ซึ่งกำหนดให้ผู้ค้นพบดำเนินการภายใต้ขอบเขตที่ได้รับอนุญาต แจ้งข้อมูลต่อเจ้าของระบบโดยตรง และไม่นำข้อมูลที่ตรวจพบไปใช้ประโยชน์โดยมิชอบ
นายธนพนธ์เปิดเผยว่า จุดเริ่มต้นเกิดจากอาจารย์เห็นบุคคลที่เคยได้รับหนังสือขอบคุณจาก NASA โพสต์เรื่องราวลงในสื่อสังคมออนไลน์ จึงแนะนำให้ตนลองศึกษาระบบและค้นหาช่องโหว่ดู หากตรวจพบและรายงานได้ตามเงื่อนไขก็มีโอกาสได้รับหนังสือขอบคุณเช่นเดียวกัน จึงนำความรู้ที่เรียนมาทดลองค้นหาช่องโหว่อย่างต่อเนื่อง โดยใช้เวลาประมาณ 1 เดือน
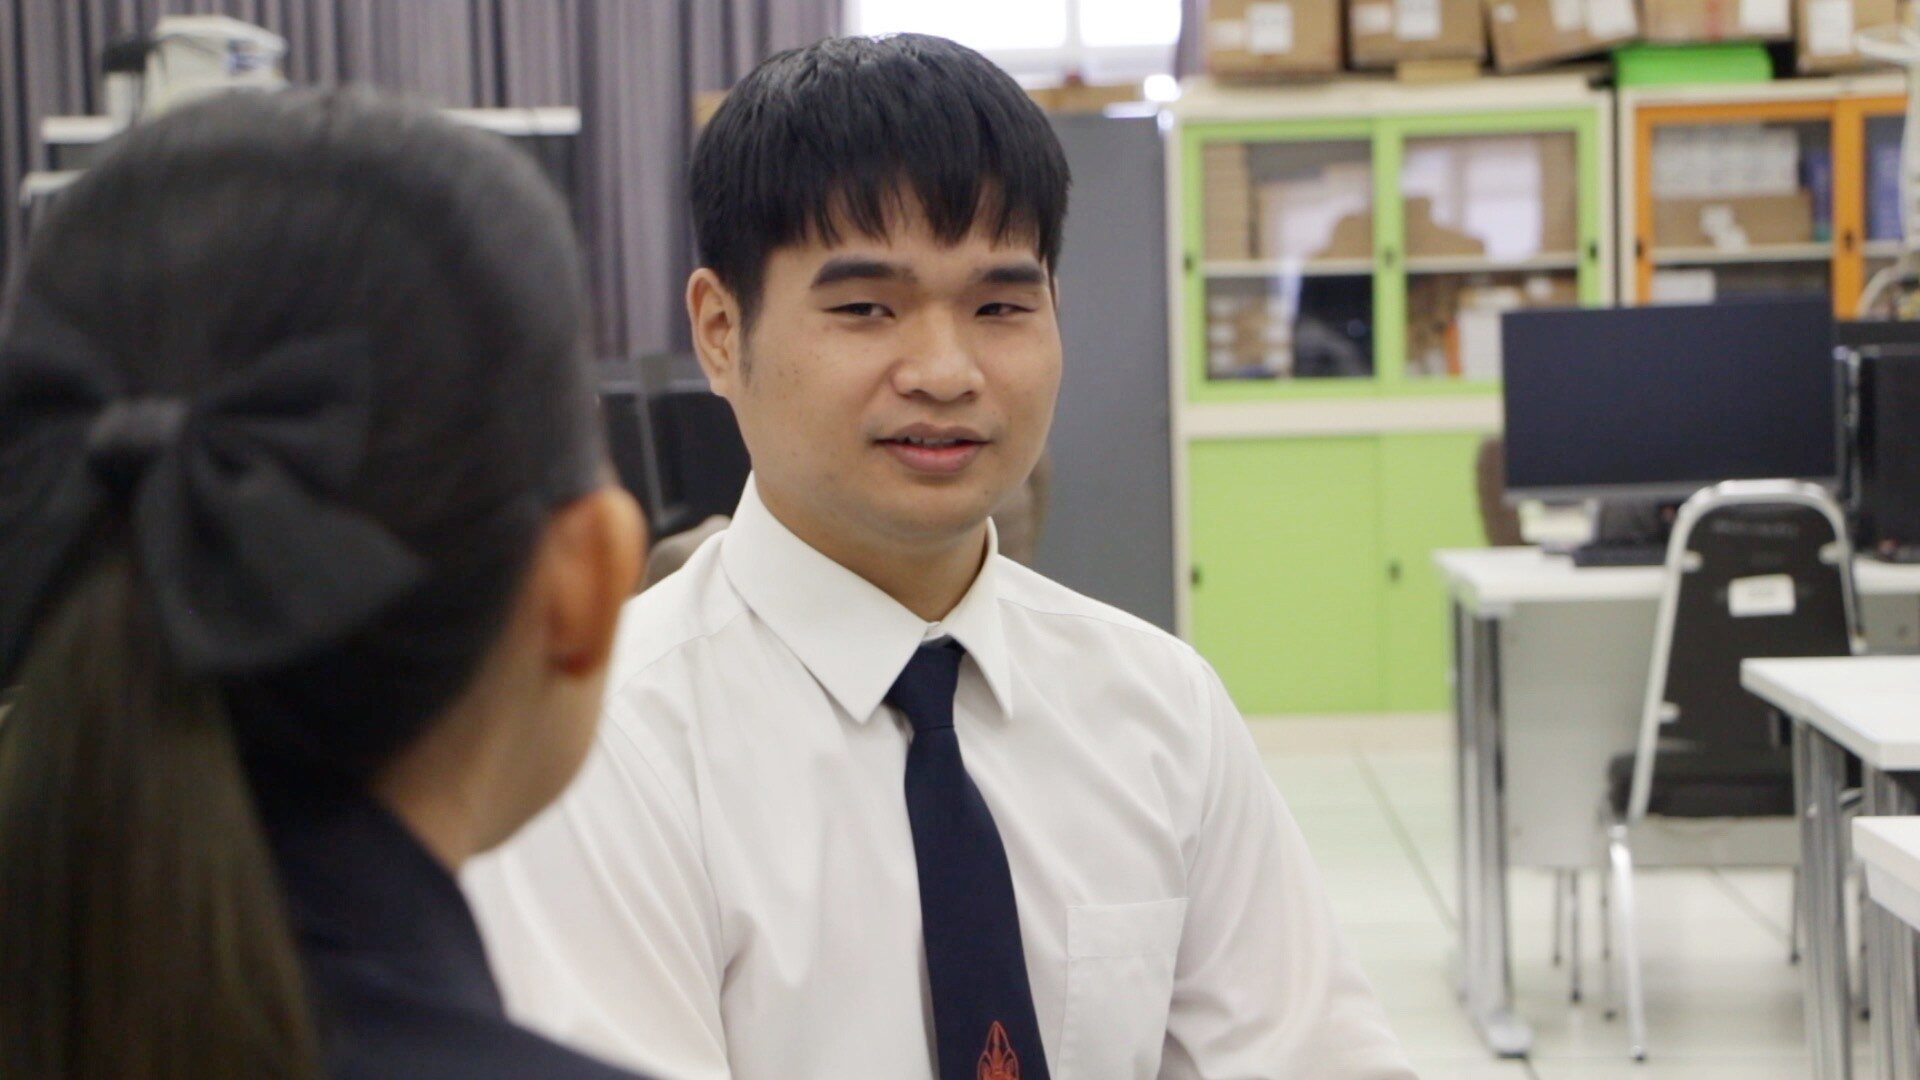
นายธนพนธ์กล่าวว่า โครงการนี้เริ่มขึ้นช่วงเดือน ต.ค.69 ซึ่งตนส่งรายงานไปประมาณ 10 ครั้ง แต่บางรายงานพบว่าซ้ำกับที่มีผู้อื่นแจ้งไว้ก่อนแล้ว กระทั่งตรวจพบช่องโหว่ที่ไม่ซ้ำ ซึ่งน่าจะเป็นรายงานฉบับที่ 8 หรือ 9 ที่ส่งเข้าไป
“ความยากของการค้นหาช่องโหว่ NASA คือมีผู้สนใจทดสอบระบบเป็นจำนวนมาก เนื่องจากเป็นองค์กรที่มีชื่อเสียงระดับโลก ทำให้รายงานที่ส่งไปต้องไม่ซ้ำกับของผู้อื่น สำหรับช่องโหว่ที่ตรวจพบเรียกว่า Cross-Site Scripting หรือ XSS ซึ่งมีความเสี่ยงที่ผู้โจมตีจะใช้ JavaScript ผ่านเว็บเบราว์เซอร์ ก่อนส่งลิงก์ให้เหยื่อคลิกเพื่อเข้าถึงข้อมูลบางประเภท เช่น คุกกี้ที่เกี่ยวข้องกับการเข้าสู่ระบบ โดยเป็นช่องโหว่ที่พบจากการทดสอบระบบจริง ไม่ใช่เพียงการทดลองภายในห้องเรียน” นายธนพนธ์กล่าว
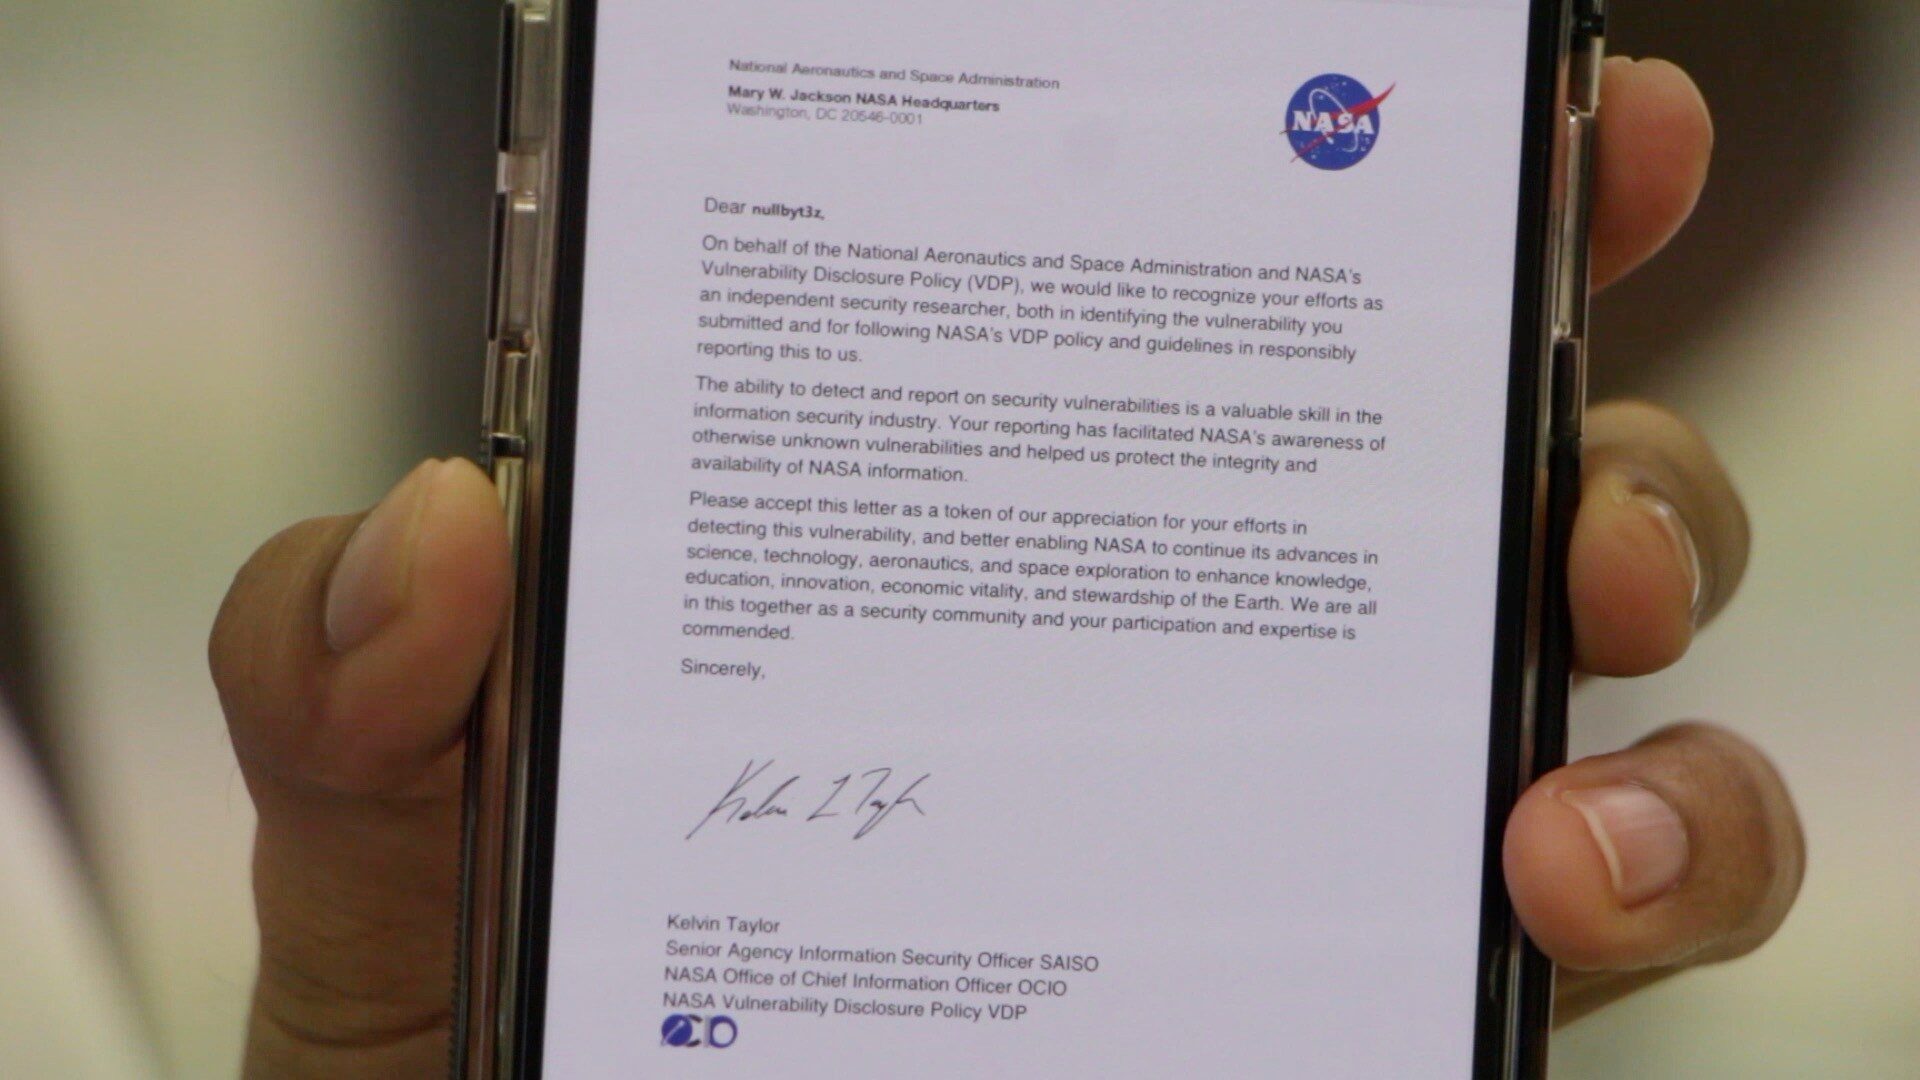
นายธนพนธ์กล่าวต่อว่า ส่วนขั้นตอนการรายงานนั้น NASA จะตรวจสอบก่อนว่าช่องโหว่ที่ส่งเข้าไปซ้ำกับรายงานของผู้อื่นหรือไม่ หากไม่ซ้ำจะมีการแจ้งสถานะและดำเนินการแก้ไข ก่อนส่งหนังสือขอบคุณให้ผู้รายงาน ดีใจมากเมื่อทราบว่าช่องโหว่ที่ค้นพบไม่ซ้ำกับผู้อื่น เพราะทุ่มเทเวลาค้นหานานประมาณ 1 เดือน และพยายามส่งรายงานหลายครั้งกว่าจะประสบความสำเร็จ ทำให้เข้าใจว่าช่องโหว่ด้านความมั่นคงปลอดภัยไซเบอร์มีความเสี่ยงและอาจก่อให้เกิดอันตรายได้จริง จึงอยากให้ผู้สนใจเข้ามาศึกษาเรื่องนี้มากขึ้น โดยการเรียนในหลักสูตรจะเริ่มจากพื้นฐานการเขียนโปรแกรม หรือ Programming รวมถึงกฎหมายที่เกี่ยวข้องกับความมั่นคงปลอดภัยไซเบอร์
“สิ่งสำคัญที่อาจารย์เน้นย้ำเสมอคือการทดสอบระบบทุกครั้งต้องอยู่ภายในขอบเขตที่ได้รับอนุญาตเท่านั้น ไม่สามารถเข้าไปทดสอบระบบโดยไม่ได้รับอนุญาต เพราะเป็นการกระทำที่ผิดกฎหมาย สำหรับการค้นหาช่องโหว่ในลักษณะนี้ เพิ่งทดลองกับ NASA เป็นแห่งแรก และยังไม่ได้ทดลองกับองค์กรอื่น แม้จะทราบว่ามีโครงการ Bug Bounty ที่เปิดให้ค้นหาช่องโหว่โดยมีค่าตอบแทนก็ตาม ส่วนเป้าหมายหลังจากนี้ตั้งใจจะพัฒนาทักษะด้านความมั่นคงปลอดภัยไซเบอร์ของตัวเองให้สูงขึ้น” นายธนพนธ์ระบุ