
ไชยชนก หารือ Apple ขยายความร่วมมือรับมือภัยไซเบอร์ ย้ำแจ้งเตือนไม่ใช่ถูกแฮกแล้ว 100% Pegasus เป็นเพียงตัวอย่างระดับการโจมตีแบบ No-click แนะเปิด Lockdown Mode ส่งเครื่องตรวจสอบ เผยไม่มี รมว. ถูกโจมตีเพิ่มเติม-ปมการบินไทยถูกเจาะข้อมูลอยู่ระหว่างสืบสวน
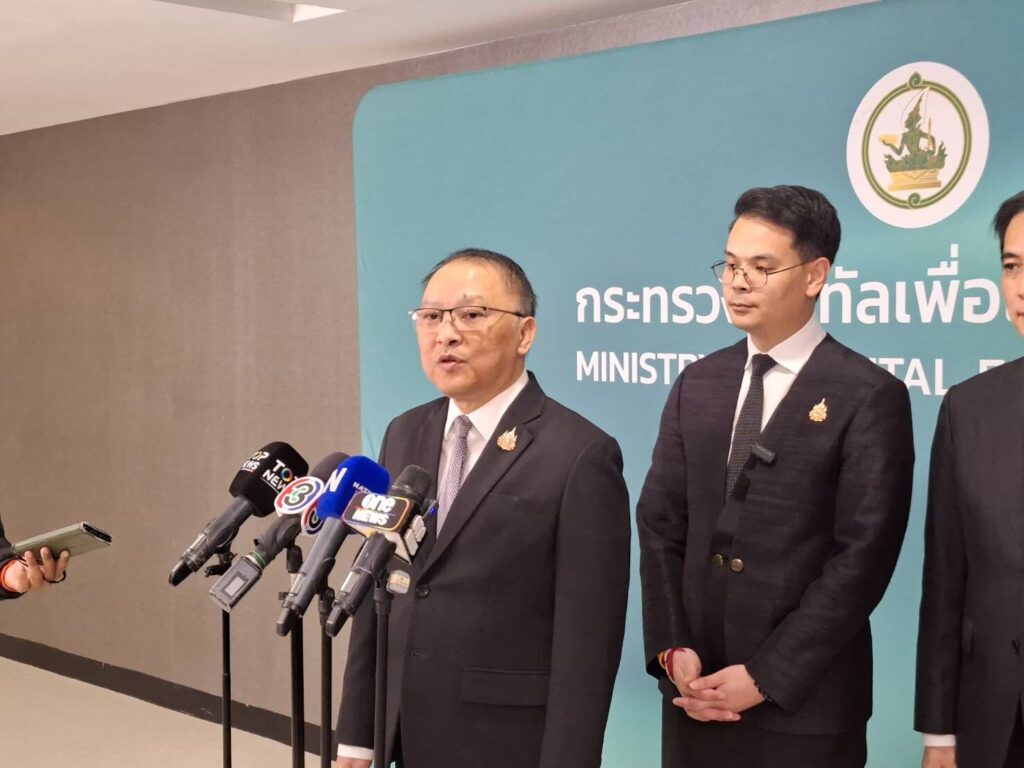
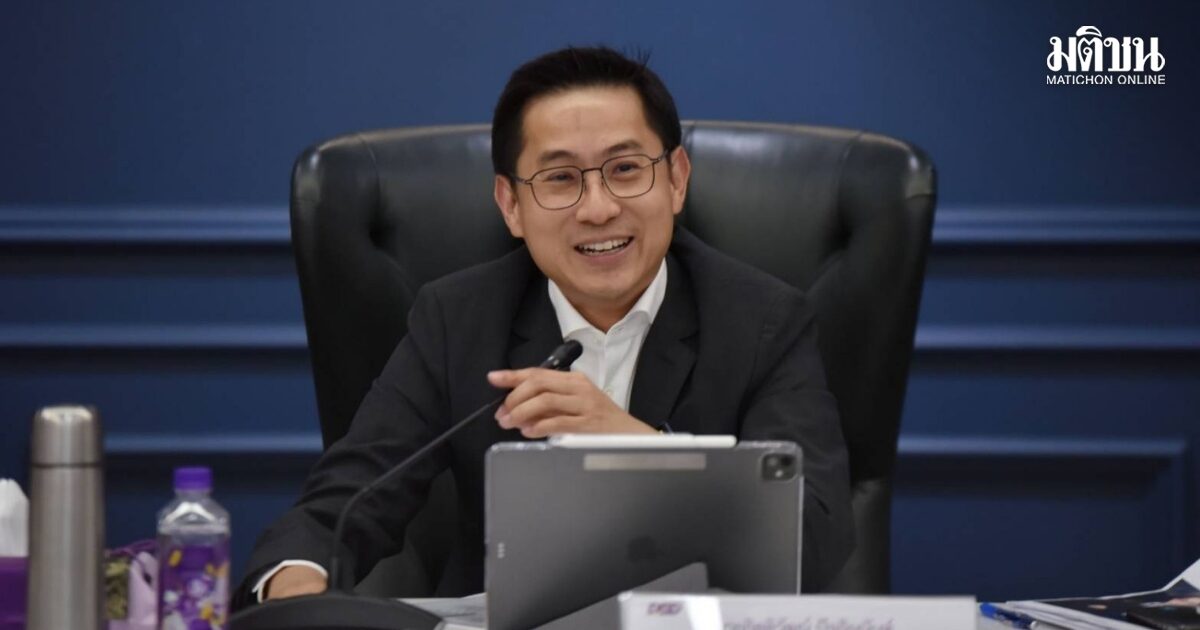
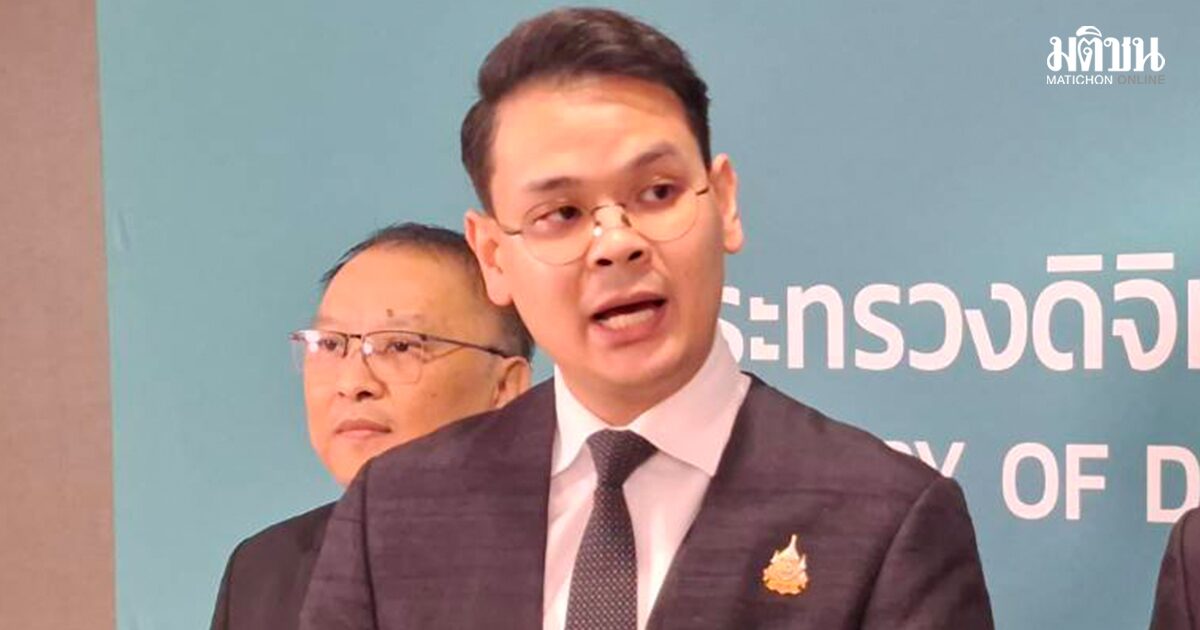
เมื่อวันที่ 11 พฤศจิกายน ที่กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) นายไชยชนก ชิดชอบ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) กล่าวหลังหารือกับ Apple ถึงกรณีภัยคุกคามทางไซเบอร์ที่เกิดขึ้นทั่วโลกและมีการแจ้งเตือนผู้ใช้งานในหลายประเทศรวมถึงประเทศไทย ว่า ได้เชิญ Apple เข้าร่วมหารือ มีผู้ทรงคุณวุฒิหลายท่านเข้าร่วม ต้องขอบคุณ Apple ที่ให้ความสำคัญกับประเทศไทย และดีใจที่ประเทศไทยเป็นหนึ่งในประเทศแรกๆ ที่มีโอกาสพูดคุยหลังเกิดเหตุ เบื้องต้นเป็นการหารือเกี่ยวกับการแจ้งเตือนภัยคุกคาม ซึ่งขณะนี้ Apple ส่งข้อมูลอัปเดตไปมากกว่า 150 ประเทศ อย่างไรก็ตาม ยังไม่สามารถเปิดเผยรายละเอียดการดำเนินการหรือวิธีการของ Apple ได้ เพราะเป็นสิทธิและข้อมูลที่บริษัทต้องรักษาความลับ แต่ทั้งสองฝ่ายมีทิศทางการมองปัญหาตรงกัน และจะขยายความร่วมมือด้านการป้องกันและต่อต้านภัยคุกคามดังกล่าวต่อไป
นายไชยชนก กล่าวว่า ทั้งนี้ Apple ให้คำแนะนำ 2 ส่วน โดยส่วนแรกคือ การได้รับแจ้งเตือนไม่ได้หมายความว่าเครื่องถูกแฮกแล้ว 100% ส่วนที่สองคือ กรณีที่มีการระบุคำว่า เพกาซัส หรือ Pegasus ในข้อความแจ้งเตือน (Message Notification) ไม่ได้หมายความว่า เพกาซัสเป็นโปรแกรมที่ใช้โจมตี แต่เนื่องจากเป็นหนึ่งในโปรแกรมที่มีชื่อเสียงที่รุนแรงระดับโลกรู้จัก การระบุชื่อนี้ช่วยให้ผู้คนเข้าใจถึงระดับศักยภาพและรูปแบบการโจมตี เพื่อให้ตระหนัก และตรวจสอบ ไม่ให้ตกเป็นเป้าของภัยไซเบอร์ ที่รูปแบบการโจมตี มีเป็นลักษณะ No-click หรือการโจมตีโดยไม่จำเป็นต้องกดลิงก์หรือกดเข้าไปดำเนินการใดๆ ผู้โจมตีก็สามารถเข้าถึงอุปกรณ์ได้หากมีการเจาะจงเป้าหมาย โดย Apple ยืนยันว่าไม่มีข้อมูลที่ระบุว่าเหตุการณ์ครั้งนี้เป็นการโจมตีด้วยเพกาซัสหรือเป็นมัลแวร์ชนิดใด
นายไชยชนก กล่าวว่า ทั้งนี้ หากประชาชนได้รับการแจ้งเตือนและมีความกังวล สามารถนำเครื่องมาตรวจสอบที่ สภาความมั่นคงแห่งชาติ (สมช.) หรือหน่วยงานภายนอกที่ไว้วางใจได้ โดยทางกระทรวงจะขอให้ Apple แนะนำกลุ่มผู้ให้บริการที่สามารถตรวจสอบ เพื่อประชาสัมพันธ์ให้ประชาชนทราบ นอกจากนี้ Apple ยังแนะนำระบบ Lockdown Mode เพื่อหยุดการทำงานของสปายแวร์ ซึ่งอยู่ในเมนู Settings หากเปิดใช้งานจะช่วยป้องกันภัยคุกคามได้ แม้ได้รับการแจ้งเตือนไปแล้วก็ยังสามารถเปิดใช้งานได้ แนะนำให้เปิดโหมดดังกล่าวและปิดเปิดเครื่องใหม่ เพื่อช่วยให้ผู้โจมตีเข้าถึงอุปกรณ์ได้ยากขึ้นหรือไม่สามารถเข้าถึงได้ แม้การใช้งานฟังก์ชันทั่วไปยังทำได้ แต่อาจมีขั้นตอนหรือสเต็ปเพิ่มขึ้น ซึ่งทาง Apple มีคำแนะนำผ่านช่องทางอย่างเป็นทางการอยู่แล้ว แต่อาจมีการสื่อสารไม่ทั่วถึง กระทรวงจึงขอให้ Apple ออกประกาศเพิ่มเติม เพื่อให้ประชาชนเข้าใจสถานการณ์และแนวทางป้องกันตนเองได้ชัดเจนขึ้น
นายไชยชนก กล่าวว่า เท่าที่ทราบยังไม่มีรายงานว่านายกรัฐมนตรีหรือรัฐมนตรีท่านใดถูกโจมตีเพิ่มเติม คิดว่าเหตุการณ์เกิดขึ้นเป็นล็อตเดียวในช่วงแรก เบื้องต้นผู้ที่เกี่ยวข้องจะต้องอัปเดตซอฟต์แวร์และนำอุปกรณ์ไปตรวจสอบตามคำแนะนำที่ได้แจ้งไว้ ส่วนในวันที่ 12 พฤศจิกายน จะหารือกับผู้ประกอบการหลายราย ทั้งกลุ่มแพลตฟอร์ม ซอฟต์แวร์ ฮาร์ดแวร์ และภาคธุรกิจที่เกี่ยวข้อง เพื่อบูรณาการและรวบรวมข้อมูลว่า ที่ผ่านมาแต่ละรายถูกโจมตีในรูปแบบใด มีแนวทางปฏิบัติอย่างไร จะคาดการณ์และรับมือกับสถานการณ์ต่อไปอย่างไร รวมถึงแนวทางที่หน่วยงานภาครัฐจะร่วมมือกันรับมือได้อย่างไร ซึ่งคาดว่าจะมีตัวแทนบริษัทจากแต่ละสาขาและอุตสาหกรรม รวมถึงผู้แทนจากสำนักงานใหญ่เข้าร่วมหารือ
นายไชยชนก กล่าวว่า สำหรับจำนวนอุปกรณ์ที่ได้รับแจ้งเตือนนั้น Apple แจ้งเพียงว่ามีการส่งการแจ้งเตือนไปแล้วมากกว่า 150 ประเทศ แต่ไม่ได้ระบุตัวเลขจำนวนเครื่องในประเทศไทย เนื่องจากมีนโยบายคุ้มครองความเป็นส่วนตัว (Privacy Policy) จึงไม่สามารถทราบได้ว่าอุปกรณ์ดังกล่าวเป็นของใคร หรือถูกแฮกสำเร็จแล้วหรือไม่ สิ่งที่ Apple ตรวจพบจาก Metadata คือมีความพยายามโจมตีเท่านั้น จึงส่งการแจ้งเตือนไปยังบัญชีที่เกี่ยวข้อง ส่วนการขยายมาตรการไปยังระบบปฏิบัติการ Android เป็นสิ่งที่จะต้องพูดคุยกันต่อไป โดยได้หารือกับผู้จัดงาน Global Anti-Scam Summit (GASS) ซึ่งตัดสินใจขยายระยะเวลาการจัดงานที่เดิมจะสิ้นสุดในวันที่ 11 พฤศจิกายนนี้ นอกจากนี้ ยังได้เชิญผู้ประกอบการหรือสมาชิกให้อยู่ร่วมพูดคุยกับไทยต่อ เพื่อหารือแนวทางรับมือและขยายความร่วมมือ เนื่องจากเห็นว่าปัญหาดังกล่าวกำลังเกิดขึ้นในประเทศไทยและจำเป็นต้องร่วมมือกันดำเนินการ
นายธีรวุฒิ วิทยากรณ์ รองเลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ 4 รักษาการแทน และเลขาธิการคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ กล่าวว่า สำหรับแนวทางตรวจสอบอุปกรณ์ที่ได้รับการแจ้งเตือน จากการประชุมกับ Apple พบว่าเครื่องที่ได้รับแจ้งเตือนอาจไม่ได้ถูกโจมตีสำเร็จหรือถูกเจาะระบบทั้งหมด แต่ถ้าหากประชาชนมีความกังวลสามารถนำเครื่องมาตรวจสอบที่ สมช. หรือหน่วยงานภายนอกที่ไว้วางใจได้ โดยขั้นตอนการตรวจสอบจะตรวจดูว่าในคอมพิวเตอร์หรือโทรศัพท์มีซอฟต์แวร์ผิดปกติหรือไม่ เนื่องจากหากมีการฝังมัลแวร์เข้าไปในอุปกรณ์ มัลแวร์ดังกล่าวจะสร้างการเชื่อมต่อไปยังระบบ Command and Control ของผู้โจมตี เพื่อส่งข้อมูลต่างๆ ออกไป ทั้งนี้ สมช. มีเครื่องมือที่สามารถตรวจสอบได้ว่าอุปกรณ์มีการติดตั้งซอฟต์แวร์ผิดปกติหรือไม่ รวมถึงตรวจสอบได้ว่าหลังจากซอฟต์แวร์ดังกล่าวถูกติดตั้งแล้ว มีการสร้างการเชื่อมต่อและส่งข้อมูลไปยังที่อยู่ IP ใดบ้าง จึงสามารถตรวจสอบได้ว่าอุปกรณ์ถูกโจมตีหรือไม่ โดยผู้ตรวจสอบจะสามารถทราบข้อมูลภายในเครื่องที่นำมาตรวจสอบได้ด้วยว่า มีซอฟต์แวร์ผิดปกติติดตั้งอยู่หรือไม่ รวมถึงมีการเชื่อมต่อไปยังระบบของผู้โจมตีและส่งข้อมูลใดออกไปบ้าง
นายธีรวุฒิ กล่าวว่า ส่วนกรณีการบินไทยถูกแฮกข้อมูลผู้โดยสารจากรายงานที่ได้รับพบว่า ระบบ Amadeus ซึ่งเป็นระบบให้บริการของการบินไทย ถูกเจาะระบบโดยใช้ Username และ Password ในการเข้าถึงระบบ โดยเหตุการณ์เกิดขึ้นตั้งแต่ช่วงเดือนสิงหาคมที่ผ่านมา ทั้งนี้ ผู้ให้บริการที่เป็นเทิร์ดปาร์ตี้ได้ดำเนินการรีเซ็ต Username และ Password ที่ถูกนำไปใช้ในการเข้าถึงระบบแล้ว ซึ่งภายหลังการรีเซ็ตยังไม่พบปัญหาเพิ่มเติม ส่วนข้อมูลที่ได้รับผลกระทบตามรายงานมีประมาณ 60,000 กว่ารายการ ขณะนี้อยู่ระหว่างการสืบสวนและตรวจสอบรายละเอียดเพิ่มเติม หากมีรายละเอียดหรือความคืบหน้าเพิ่มเติมจะรายงานให้ทราบต่อไป
นายวรณัฐ คงเมือง รองเลขาธิการสภาความมั่นคงแห่งชาติ กล่าวว่า ปัญหาที่เกิดขึ้นในปัจจุบันเรียกว่าเป็นภัยความมั่นคงในยุคใหม่ ที่เป็นปัญหาความมั่นคงของชาติ ซึ่งสำนักงานสภาความมั่นคงของชาติตรงก็ร่วมกับหน่วยงานด้านความมั่นคงทางไซเบอร์ และหน่วยงานด้านกิจการครับติดตามสถานการณ์มาตลอดตั้งแต่ต้น จึงขอย้ำถึงการให้ความสำคัญของเหตุการณ์นี้ ส่วนแนวทางที่เราจะดำเนินการในพาร์ตต่อไป ซึ่งจะมีกฎหมายระเบียบและแนวทางในปัจจุบันที่ได้มีการประชุมหารือร่วมและซักซ้อมกันระหว่างหน่วยงาน ขอให้ทางประชาชนมีความมั่นใจในการทำงานร่วมกันของภาครัฐและภาคเอกชน แล้วก็จะมีการแจ้งเตือนแนะนำประชาชนในการดำเนินการต่อไป